
1. Pendahuluan
Keamanan website merupakan salah satu hal yang perlu diperhatikan dalam pengelolaan sebuah web server. Website yang dapat diakses dengan baik belum tentu memiliki perlindungan yang cukup terhadap berbagai ancaman keamanan. Oleh karena itu, pengelola website perlu melakukan beberapa konfigurasi tambahan agar komunikasi antara browser dan server dapat berjalan dengan lebih aman.
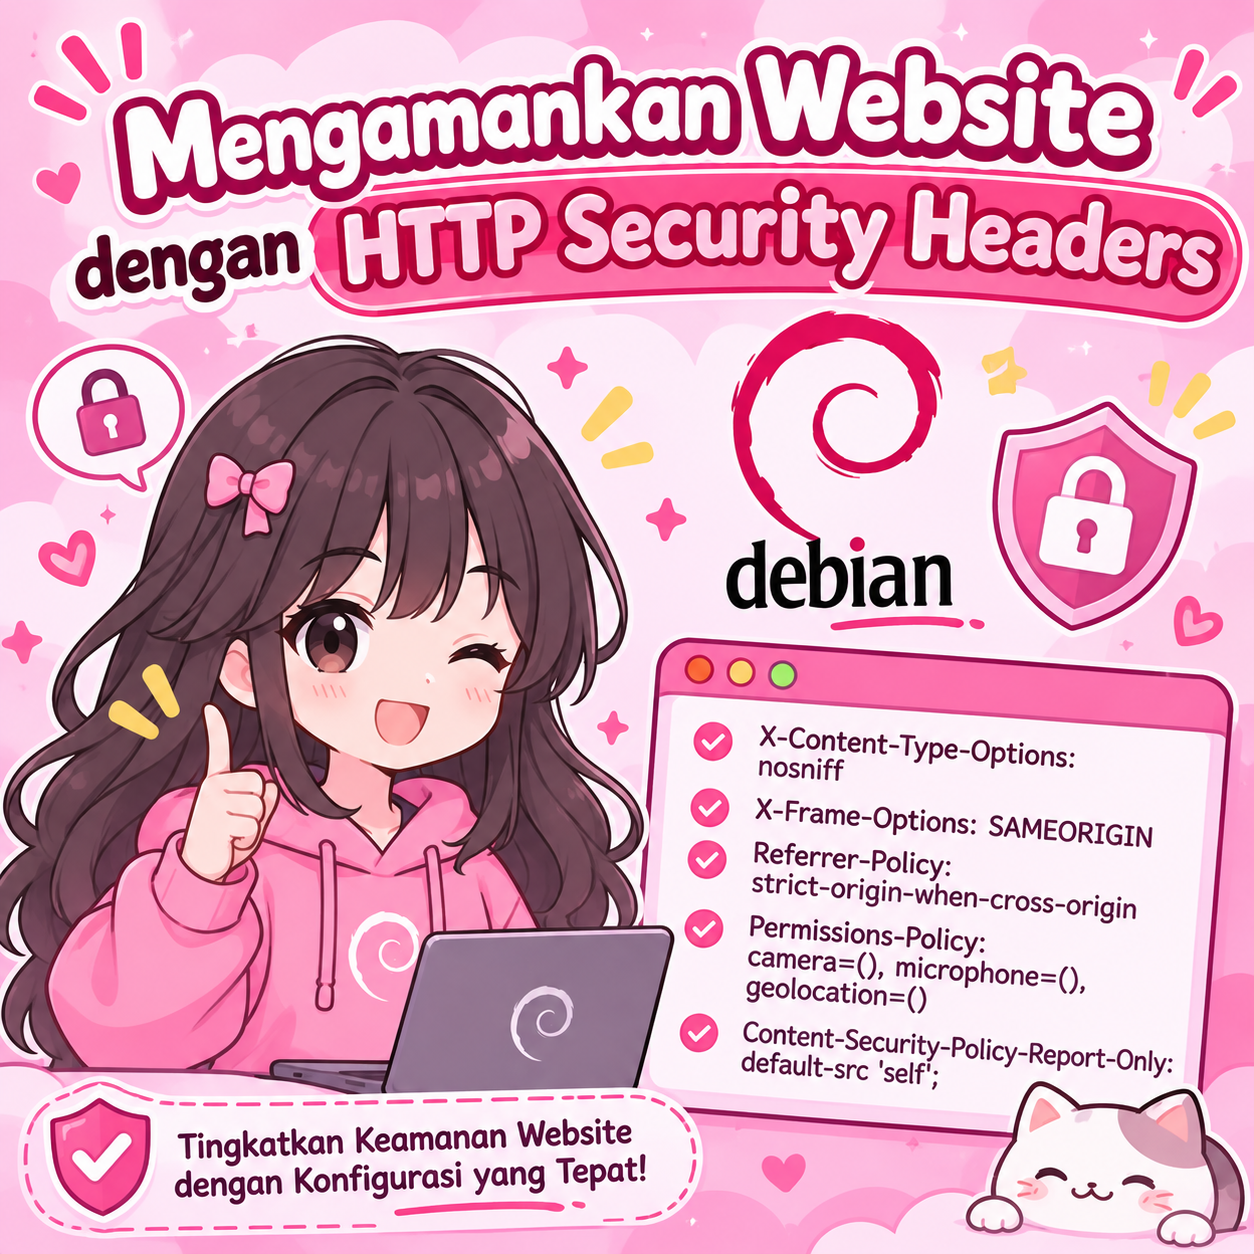
Salah satu cara yang dapat dilakukan adalah dengan menerapkan HTTP Security Headers. HTTP Security Headers merupakan sekumpulan informasi yang dikirimkan oleh web server melalui HTTP response untuk memberikan instruksi kepada browser mengenai bagaimana konten website harus diproses dan ditampilkan.
Beberapa perlindungan yang dapat diterapkan melalui security headers antara lain mengurangi risiko clickjacking, mencegah browser menebak tipe konten secara sembarangan, serta membatasi penggunaan fitur tertentu pada browser.
Pada praktik kali ini, saya akan menerapkan HTTP Security Headers menggunakan Apache Web Server pada Debian 13. Setelah konfigurasi selesai, hasilnya akan diperiksa menggunakan perintah curl untuk memastikan bahwa header keamanan sudah berhasil diterapkan.
2. Tujuan Praktik
Praktik ini dilakukan untuk memahami cara meningkatkan keamanan website melalui konfigurasi HTTP Security Headers. Adapun tujuan yang ingin dicapai adalah:
- Memahami fungsi HTTP Security Headers pada sebuah website.
- Mengetahui kondisi HTTP response headers sebelum dilakukan konfigurasi.
- Mengaktifkan modul headers pada Apache Web Server.
- Menerapkan beberapa security headers pada web server Debian 13.
- Memeriksa hasil konfigurasi menggunakan curl.
- Membandingkan kondisi website sebelum dan sesudah penerapan keamanan.
3. Alat dan Bahan
Beberapa alat dan bahan yang digunakan dalam praktik ini adalah:
- VirtualBox sebagai aplikasi virtualisasi.
- Debian 13 sebagai sistem operasi server.
- Apache2 sebagai web server.
- Terminal Linux untuk menjalankan perintah konfigurasi.
- curl untuk memeriksa HTTP response headers.
- Browser untuk mengakses dan memeriksa website.
4. Dasar Teori HTTP Security Headers
HTTP Security Headers bekerja dengan cara memberikan instruksi tambahan dari server kepada browser melalui HTTP response. Instruksi tersebut membantu browser menerapkan aturan tertentu ketika memproses halaman website.
Berikut beberapa HTTP Security Headers yang akan diterapkan dalam praktik ini.
A. X-Content-Type-Options
Header ini digunakan untuk mencegah browser melakukan MIME sniffing atau menebak tipe konten berdasarkan isi file. Dengan pengaturan nosniff, browser akan mengikuti tipe konten yang diberikan oleh server.
B. X-Frame-Options
Header ini berfungsi untuk mengatur apakah halaman website boleh ditampilkan di dalam frame atau iframe dari halaman lain. Penggunaan SAMEORIGIN membatasi halaman agar hanya dapat ditampilkan dalam frame yang berasal dari origin yang sama.
C. Referrer-Policy
Header ini mengatur informasi URL pengunjung yang dapat dikirimkan browser ketika berpindah dari satu halaman ke halaman lainnya. Pengaturan strict-origin-when-cross-origin membantu membatasi informasi URL yang dibagikan ketika pengunjung membuka halaman dari domain berbeda.
D. Permissions-Policy
Header ini digunakan untuk mengatur akses terhadap fitur tertentu pada browser, seperti kamera, mikrofon, dan lokasi. Pada praktik ini, beberapa fitur tersebut akan dibatasi karena tidak dibutuhkan oleh website pengujian.
E. Content-Security-Policy-Report-Only
Header ini digunakan untuk menguji kebijakan keamanan konten tanpa langsung memblokir konten yang tidak sesuai dengan aturan. Mode Report-Only berguna untuk mengamati kemungkinan pelanggaran kebijakan sebelum menerapkan Content Security Policy secara penuh.
F. Strict-Transport-Security (HSTS)
Header ini digunakan untuk menginstruksikan browser agar mengakses website menggunakan HTTPS. HSTS hanya perlu diterapkan setelah website benar-benar menggunakan HTTPS dengan sertifikat yang valid. Oleh karena itu, header ini tidak langsung diaktifkan pada praktik HTTP biasa.
5. Langkah-Langkah Praktik
A. Memastikan Apache Web Server Berjalan
Langkah pertama adalah memastikan Apache sudah terpasang dan berjalan pada Debian 13. Apache digunakan sebagai web server yang akan menerima permintaan dari browser dan mengirimkan HTTP response kepada pengunjung.
Buka terminal Debian, kemudian jalankan perintah berikut:
systemctl status apache2Jika Apache sudah berjalan, biasanya akan muncul status active (running). Kondisi ini menunjukkan bahwa layanan web server telah aktif.
Jika Apache belum terpasang, jalankan:
apt update
apt install apache2 -y
systemctl enable --now apache2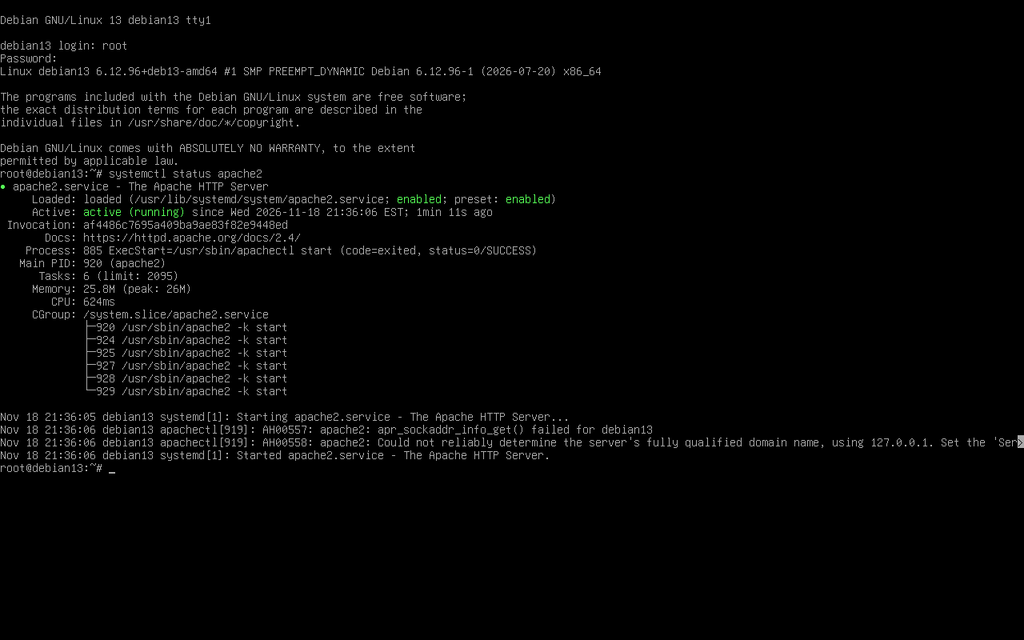
B. Memeriksa HTTP Response Headers Sebelum Konfigurasi
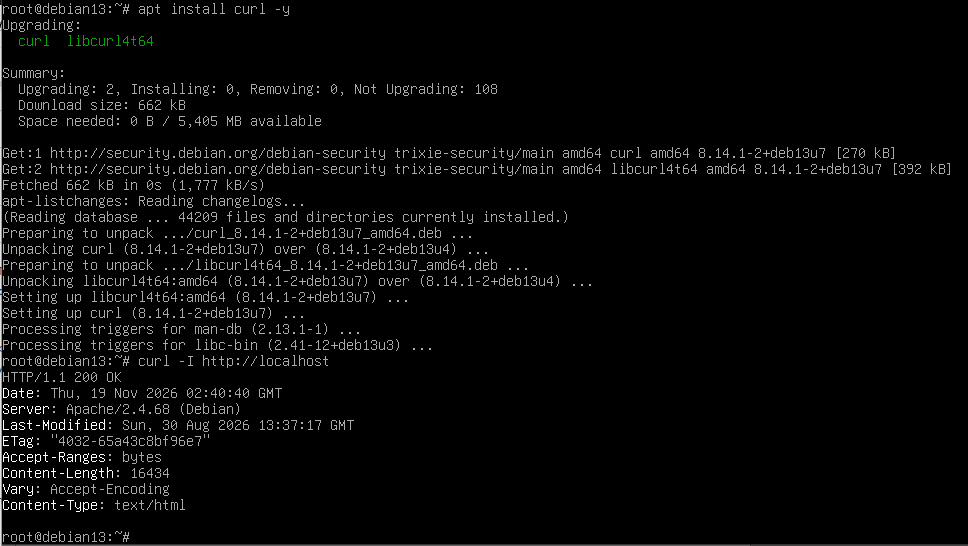
Setelah memastikan Apache berjalan, langkah berikutnya adalah memeriksa HTTP response headers sebelum menambahkan konfigurasi keamanan.
Apabila curl belum tersedia, instal terlebih dahulu:
apt install curl -yKemudian jalankan perintah:
curl -I http://localhostPerintah tersebut digunakan untuk mengirim permintaan HTTP HEAD ke server lokal. Hasilnya akan menampilkan informasi response dari server, termasuk status HTTP dan header yang dikirimkan.
Pada tahap ini, beberapa security headers yang akan diterapkan mungkin belum terlihat. Hasil tersebut menjadi kondisi awal yang nantinya digunakan sebagai pembanding setelah konfigurasi dilakukan.
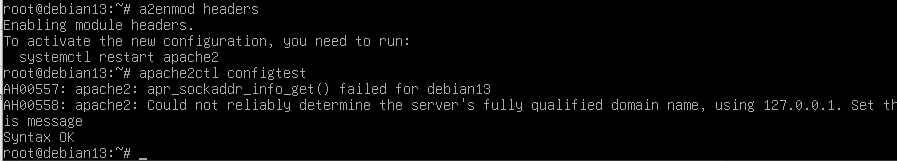
C. Mengaktifkan Modul Headers pada Apache
Selanjutnya, modul headers perlu diaktifkan. Modul ini memungkinkan Apache untuk menambahkan, mengubah, dan mengatur HTTP response headers sesuai kebutuhan administrator.
Jalankan perintah berikut:
a2enmod headersJika modul berhasil diaktifkan, Apache akan memberikan informasi bahwa modul headers telah diaktifkan atau sudah aktif sebelumnya.
Setelah itu, periksa konfigurasi Apache menggunakan:
apache2ctl configtestJika muncul tulisan Syntax OK, berarti konfigurasi Apache tidak memiliki kesalahan sintaks yang terdeteksi.
D. Membuat Konfigurasi HTTP Security Headers
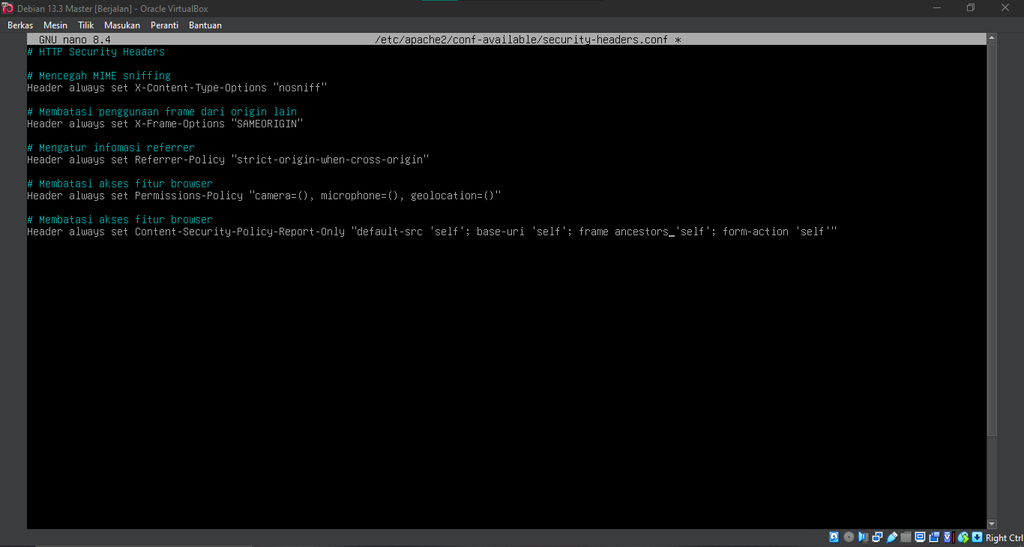
Setelah modul headers aktif, langkah berikutnya adalah membuat file konfigurasi khusus untuk mengatur HTTP Security Headers.
Jalankan perintah berikut:
nano /etc/apache2/conf-available/security-headers.confSetelah editor nano terbuka, masukkan konfigurasi berikut:
# HTTP Security Headers

# Mencegah MIME sniffing
Header always set X-Content-Type-Options "nosniff"

# Membatasi penggunaan frame dari origin lain
Header always set X-Frame-Options "SAMEORIGIN"

# Mengatur informasi referrer
Header always set Referrer-Policy "strict-origin-when-cross-origin"

# Membatasi akses fitur browser
Header always set Permissions-Policy "camera=(), microphone=(), geolocation=()"

# Menguji kebijakan keamanan konten
Header always set Content-Security-Policy-Report-Only "default-src 'self'; base-uri 'self'; frame-ancestors 'self'; form-action 'self'"
Konfigurasi tersebut akan menambahkan lima HTTP Security Headers pada response yang dikirimkan Apache.
Mau Kuasai Implementasi HTTP Security Headers untuk Meningkatkan Keamanan Website Sampai Bisa Praktik Langsung?
Materi ini juga kami ajarkan langsung di kelas Edusoft Center, dibimbing mentor, sampai kamu bisa praktik nyata — bukan cuma baca teori.
Tanya Kursus via WhatsApp Lihat contoh project nyata dari siswa kami →
Untuk menyimpan file di nano, tekan CTRL + O, kemudian Enter. Setelah itu tekan CTRL + X untuk keluar dari editor.
E. Mengaktifkan Konfigurasi Security Headers
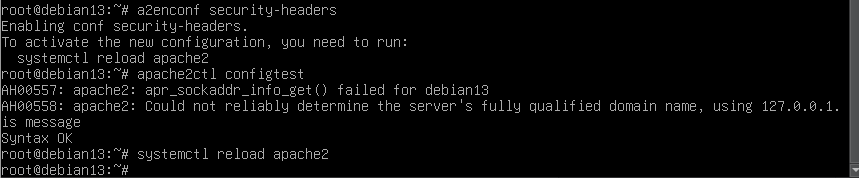
Setelah file konfigurasi berhasil dibuat, konfigurasi tersebut perlu diaktifkan agar dapat digunakan oleh Apache.
Jalankan perintah berikut:
a2enconf security-headersSelanjutnya, periksa kembali sintaks konfigurasi:
apache2ctl configtestJika hasilnya menunjukkan Syntax OK, lanjutkan dengan memuat ulang layanan Apache menggunakan perintah:
systemctl reload apache2Perintah reload digunakan agar Apache membaca konfigurasi terbaru tanpa harus menghentikan layanan sepenuhnya.
F. Memeriksa Hasil HTTP Security Headers
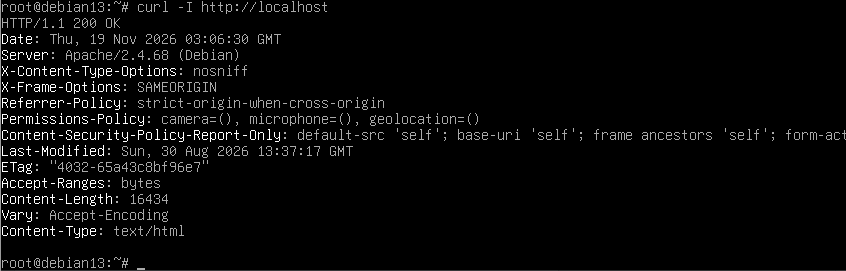
Setelah konfigurasi diterapkan, langkah selanjutnya adalah melakukan pemeriksaan ulang terhadap HTTP response headers.
Jalankan perintah berikut:
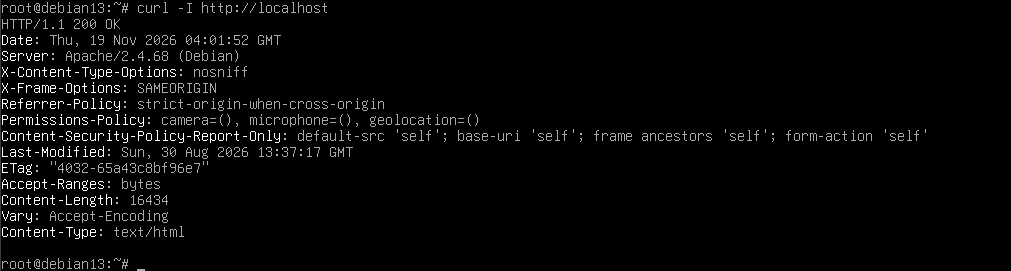
curl -I http://localhostJika konfigurasi berhasil, hasil pemeriksaan akan menampilkan header keamanan yang sebelumnya telah ditambahkan.
Beberapa informasi yang seharusnya terlihat antara lain:
X-Content-Type-Options: nosniff
X-Frame-Options: SAMEORIGIN
Referrer-Policy: strict-origin-when-cross-origin
Permissions-Policy: camera=(), microphone=(), geolocation=()
Content-Security-Policy-Report-Only: default-src 'self'; ...
Apabila header tersebut muncul pada hasil pemeriksaan, berarti Apache sudah mengirimkan konfigurasi keamanan sesuai aturan yang dibuat.
G. Memeriksa Website Melalui Browser
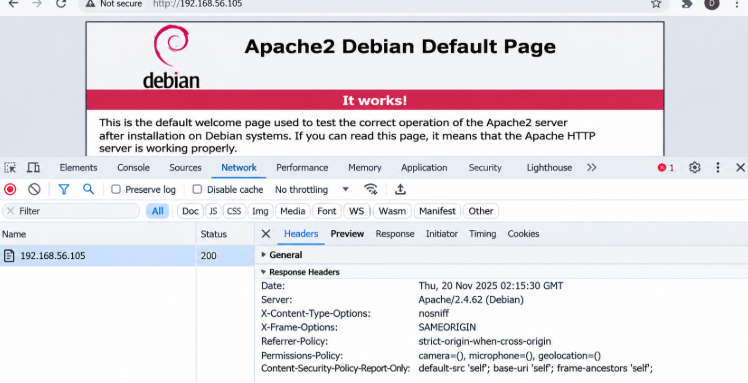
Selain menggunakan terminal, hasil konfigurasi juga dapat diperiksa melalui browser. Langkah ini dilakukan untuk melihat response headers dari halaman website yang diakses secara langsung.
Berikut langkah-langkahnya:
- Buka browser pada komputer.
- Masukkan alamat website atau alamat IP server Debian 13.
- Tekan tombol F12 untuk membuka Developer Tools.
- Pilih tab Network.
- Refresh halaman website.
- Klik permintaan dokumen utama atau halaman dengan tipe document.
- Pilih bagian Headers.
- Periksa bagian Response Headers.
Pada bagian tersebut, cari header keamanan yang sebelumnya telah dikonfigurasi. Jika header muncul, berarti browser menerima informasi keamanan yang dikirimkan oleh server.
H. Melakukan Pengujian Ulang dan Membandingkan Hasil
Langkah terakhir adalah membandingkan kondisi sebelum dan sesudah konfigurasi. Pemeriksaan dilakukan untuk mengetahui apakah header keamanan sudah berhasil ditambahkan ke dalam HTTP response.
Perbandingan dapat dilihat pada tabel berikut:
| Jenis Pemeriksaan | Sebelum Konfigurasi | Sesudah Konfigurasi |
|---|---|---|
| X-Content-Type-Options | Belum diterapkan | nosniff |
| X-Frame-Options | Belum diterapkan | SAMEORIGIN |
| Referrer-Policy | Belum diterapkan | strict-origin-when-cross-origin |
| Permissions-Policy | Belum diterapkan | Fitur tertentu dibatasi |
| Content-Security-Policy-Report-Only | Belum diterapkan | Aturan pengujian CSP aktif |
Perbandingan tersebut menunjukkan perubahan konfigurasi yang dilakukan pada web server. Hasil sebenarnya tetap perlu disesuaikan dengan output pemeriksaan yang diperoleh selama praktik.
6. Analisis Hasil Praktik
Berdasarkan praktik yang telah dilakukan, penerapan HTTP Security Headers dapat dilakukan melalui konfigurasi tambahan pada Apache Web Server. Sebelum konfigurasi diterapkan, beberapa header keamanan belum tersedia pada HTTP response. Setelah modul headers diaktifkan dan file konfigurasi dibuat, server mulai mengirimkan header sesuai aturan yang telah ditentukan.
Penggunaan X-Content-Type-Options membantu browser mengikuti tipe konten yang diberikan server. X-Frame-Options memberikan pembatasan terhadap penggunaan frame dari origin lain. Sementara itu, Referrer-Policy dan Permissions-Policy membantu mengatur informasi serta fitur browser yang dapat digunakan.
Selain itu, penggunaan Content-Security-Policy-Report-Only memberikan kesempatan untuk menguji aturan keamanan konten sebelum kebijakan tersebut diterapkan secara penuh. Hal ini penting karena aturan CSP yang terlalu ketat dapat menyebabkan beberapa elemen website tidak berjalan sebagaimana mestinya.
Dari hasil pengujian menggunakan curl dan Developer Tools, keberhasilan konfigurasi dapat diketahui melalui munculnya header yang telah ditambahkan pada response server. Meskipun demikian, keberadaan security headers bukan berarti website sudah sepenuhnya aman. Pengamanan tetap perlu didukung dengan pembaruan sistem, pengaturan akses, validasi input, serta penggunaan HTTPS.
7. Rekomendasi Keamanan
Agar keamanan website dapat ditingkatkan secara berkelanjutan, terdapat beberapa hal yang perlu diperhatikan:
- Gunakan HTTPS dengan sertifikat SSL/TLS yang valid untuk melindungi komunikasi antara browser dan server.
- Terapkan HSTS setelah website benar-benar berjalan menggunakan HTTPS dan seluruh konfigurasi sudah diperiksa.
- Sesuaikan Content Security Policy dengan kebutuhan website sebelum mengaktifkannya secara penuh.
- Lakukan pembaruan Apache dan sistem operasi secara berkala.
- Batasi akses administrator dan gunakan kata sandi yang kuat.
- Lakukan pemeriksaan keamanan website secara berkala menggunakan alat pengujian yang sesuai.
Konfigurasi keamanan sebaiknya tidak hanya dilakukan satu kali. Pengelola website perlu melakukan pemeriksaan kembali setiap kali terdapat perubahan aplikasi, penambahan fitur, atau perubahan pada konfigurasi server.
8. Kesimpulan
HTTP Security Headers merupakan salah satu bagian penting dalam meningkatkan keamanan website. Melalui praktik ini, saya mempelajari cara mengaktifkan modul headers pada Apache, membuat file konfigurasi keamanan, serta memeriksa hasil penerapannya menggunakan curl dan browser.
Dari proses tersebut, saya mengetahui bahwa konfigurasi keamanan pada web server dapat dilakukan secara langsung melalui terminal Linux. Saya juga memahami bahwa setiap security header mempunyai fungsi yang berbeda dan perlu disesuaikan dengan kebutuhan website.
Praktik ini memberikan pengalaman mengenai pentingnya pengamanan website dari sisi server. Walaupun penerapan HTTP Security Headers tidak dapat mengatasi seluruh jenis serangan, konfigurasi ini dapat menjadi salah satu lapisan perlindungan tambahan untuk membantu meningkatkan keamanan website.
9. Referensi
- MDN Web Docs – HTTP Headers
- Apache HTTP Server – mod_headers
- MDN Web Docs – Content Security Policy
- MDN Web Docs – Strict-Transport-Security
- OWASP – Secure Headers Project
“`
Penulis : Devina Ghea Amanda
Mau Kuasai Implementasi HTTP Security Headers untuk Meningkatkan Keamanan Website Sampai Bisa Praktik Langsung?
Materi ini juga kami ajarkan langsung di kelas Edusoft Center, dibimbing mentor, sampai kamu bisa praktik nyata — bukan cuma baca teori.
Tanya Kursus via WhatsApp Lihat contoh project nyata dari siswa kami →