
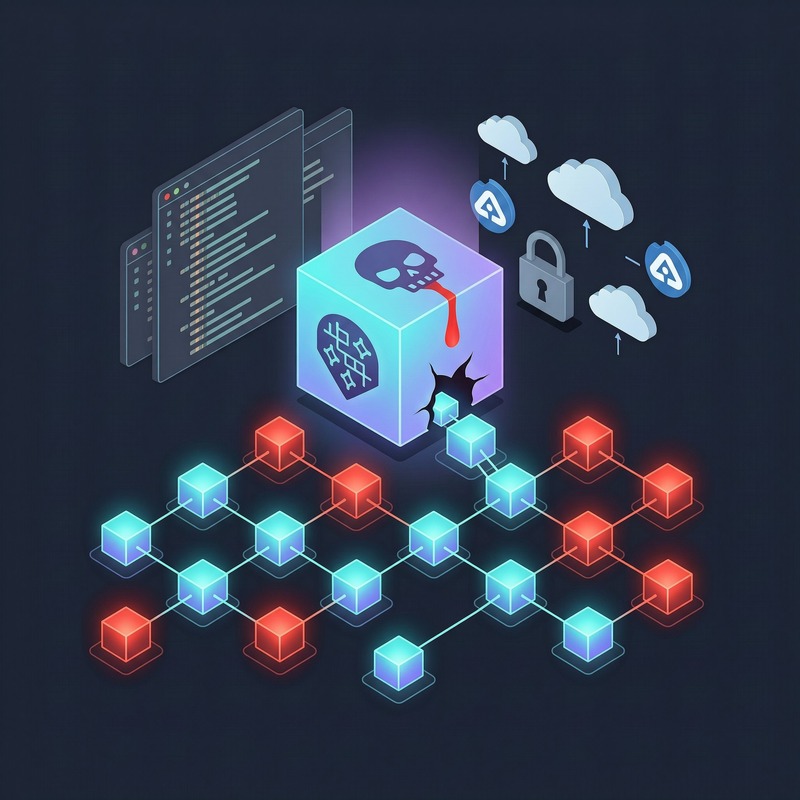
Satu baris di package.json: dependency yang terlihat polos. Satu perintah npm install dan tiba-tiba ada backdoor yang duduk diam di server produksi Anda. Backdoor itu sudah membaca setiap secret yang tersimpan di environment variable CI Anda, lalu mengirimnya pelan-pelan ke server di belahan dunia lain. Padahal build Anda hijau, tes Anda lulus, dan tidak ada satu pun alert yang menyala. Inilah software supply chain attack di mana satu library terkompromi, dan ribuan proyek yang bergantung kepadanya ikut menjadi korban. Anda tidak pernah mengklik satu email phishing pun. Racun itu masuk lewat package yang sudah Anda percaya bertahun-tahun.
Supply chain attack adalah kebalikan siber dari bahan baku makanan yang tercemar: Anda tidak memasak sendiri, tidak menyentuh bahunya tapi setiap sajian yang Anda sajikan ikut tercemar. Di dunia software modern, “bahan baku” itu adalah library: npm, PyPI, Maven, Go modules. Proyek Anda mungkin memakai puluhan sampai ratusan dependency, langsung maupun transitive. Semakin besar kepercayaan yang Anda letakkan di sana, semakin besar permukaan serangannya saat salah satunya dijebol. Artikel ini akan menuntun Anda memahami supply chain attack dari sisi yang benar-benar Anda hadapi setiap hari: bagaimana ia bekerja, kasus nyata yang sudah terjadi, dampaknya, dan langkah praktis untuk melindungi proyek Anda ditulis untuk developer yang memang install package setiap hari.
- Definisi: Serangan yang menjebol satu komponen di rantai pembangunan software — library, dependency, tool build, atau pipeline CI/CD — lalu menyebarkan payload jahat ke semua sistem yang dibangun di atasnya.
- Cara kerja singkat: Package terkompromi → payload jalan saat install (mis.
postinstall) → curi secret CI → exfiltrate & menyebar ke downstream. - Dampak utama: secret CI dicuri, akun cloud dibobol, rebuild paksa di seluruh ekosistem, kepercayaan hilang ke satu library.
- Pencegahan: Lockfile + audit, SBOM, review script dependency, least privilege di CI, code signing (npm provenance), zero trust egress.
🎯 Apa Itu Software Supply Chain Attack?
Software supply chain attack adalah serangan yang mengeksploitasi rantai kepercayaan dalam proses pembangunan software: library, dependency, tool build, pipeline CI/CD, hingga registry package itu sendiri. Penyerang tidak menyerang aplikasi Anda secara langsung mereka menyerang salah satu komponen yang Anda pakai, lalu menumpang “menyebar” ke setiap sistem yang dibangun di atasnya. Satu titik kompromi di hulu, ribuan korban di hilir.
Analogi yang paling gampang dicerna: bayangkan restoran besar yang semua branch-nya pakai saus yang sama. Satu partai saus yang tercemar di pabrik pusat, dan tiba-tiba setiap branch di semua kota menyajikan makanan yang sama-sama tercemar. Restorannya tidak melakukan apa-apa yang salah. Tapi mereka tidak bisa tahu saus itu beracun. Di software, “saus”-nya adalah library open source, dan “pabrik pusat”-nya adalah build pipeline vendor.
Penting dipahami bedanya dengan kerentanan biasa. Pada CVE reguler (SQL injection, buffer overflow, dsb), kode library-nya tidak bermusuhan ada cacat yang harus dipicu oleh input tertentu atau oleh penyerang. Pada supply chain attack, kodenya sendiri yang bermusuhan: ia sudah berjalan, sudah membaca environment Anda, dan sudah mengirim data ke luar semuanya tanpa pernah memancing satu error pun. Anda tidak “di-exploit”. Anda “diracuni”.
Evolusi Supply Chain Attack: Dari Typosquatting ke Sabotage Bernegara
Supply chain attack bukan fenomena baru. Perjalanannya menunjukkan bagaimana ancaman ini terus naik kelas dari trik sederhana di registry, sampai operasi multi-tahun dengan sumber daya negara:
- 2016 — node-ipc typosquat: Package nama mirip library populer, membawa backdoor pencuri cookie ke ribuan sistem.
- 2018 — event-stream: Akun maintainer di-hijack, versi 3.3.6 membawa backdoor pencuri wallet Bitcoin. Puluhan ribu package dependen terdampak — sebagian besar tak pernah sadar.
- 2020 — SolarWinds (SUNBURST): Pipeline build dikompromi; patch Orion membawa backdoor dorman ke 18.000+ organisasi, termasuk 100+ instansi federal AS.
- 2021 — Kaseya VSA & Log4Shell: REvil mengeksploitasi 0-day di platform MSP Kaseya, ransomware menular ke ~15.000 endpoint. Log4Shell (CVE-2021-44228, CVSS 10): RCE di library logging yang dipakai jutaan produk Java — satu library, seluruh ekosistem harus patch.
- 2023 — Kampanye PyPI: Puluhan package jahat memasang infostealer, menargetkan credential AWS/Azure dari mesin developer.
- 2024 — XZ Utils (CVE-2024-28185): Penyerang membangun reputasi 2+ tahun sebagai maintainer liblzma, menanam backdoor di rilis 5.6.x terdeteksi beberapa hari sebelum masuk distro Linux besar.
Berikut ringkasan evolusinya dalam tabel:
| Tahun | Insiden | Ciri Utama |
|---|---|---|
| 2016 | node-ipc typosquat | Package nama mirip, backdoor pencuri cookie, ribuan sistem. |
| 2018 | event-stream | Akun maintainer hijack, backdoor pencuri wallet BTC, puluhan ribu package dependen. |
| 2020 | SolarWinds SUNBURST | Kompromi pipeline build, backdoor dorman, 18.000+ organisasi, 100+ instansi federal AS. |
| 2021 | Kaseya VSA & Log4Shell | 0-day di platform MSP (±1.000 MSP, ~15.000 endpoint) + RCE library logging (CVSS 10) yang dipakai jutaan produk. |
| 2023 | Kampanye PyPI | Puluhan package jahat, infostealer credential AWS/Azure dari mesin developer. |
| 2024 | XZ Utils (CVE-2024-28185) | Social engineering 2+ tahun, backdoor di liblzma 5.6.x, terdeteksi jelang rilis distro besar. |
🔍 Jenis-Jenis Supply Chain Attack
Akun maintainer library populer di-hijack, atau package bernama mirip (typosquat) diterbitkan. Versi jahat masuk lewat update yang kelihatan biasa. Contoh: event-stream (2018).
Dependency-nya dependency Anda. Library yang Anda pakai bergantung ke library lain yang tak pernah Anda dengar — lebih dalam, lebih jarang diaudit, dan tidak terlihat di
package.json level atas Anda.Source code bersih, tapi sistem CI/build dikompromi dan artifact yang keluar sudah berisi backdoor. SolarWinds SUNBURST adalah contoh buku teks — patch “resmi” yang dikirim ke ribuan pelanggan sudah beracun sejak pabrik.
Package manager, compiler, registry, atau lifecycle script itu sendiri. Script
preinstall/postinstall yang jahat akan mengeksekusi kode apa pun begitu ada yang menjalankan npm install — tanpa perlu import apa pun.Dua vektor lagi yang sering muncul di laporan insiden: maintainer jahat XZ Utils membuktikan bahwa social engineering panjang (2+ tahun) bisa mengubah developer “teman” menjadi tangan penyerang dan dependency confusion: penyerang meregistrasi nama package internal Anda di registry publik; kalau nama itu tidak ada di private registry Anda, package manager akan menarik versi jahat dari publik. Membedakan jenisnya penting karena tiap jenis punya pencegahan yang berbeda.
⚙️ Cara Kerja: Rantai Serangan dalam 5 Tahap
- Tahap 1 — Delivery: Versi jahat masuk ke registry lewat akun maintainer yang di-hijack, typosquatting, atau kompromi build pipeline (SolarWinds). Developer menjalankan
npm install, versi terkompromi ikut terunduh sebagai update biasa. - Tahap 2 — Execution: Lifecycle script npm (
preinstall,postinstall) berjalan otomatis saat install — tanpa package itu pernah diimport. Pada package native, payload bahkan di-compile langsung di mesin developer. Tidak ada klik, tidak ada interaksi — kodenya jalan begitu saja. - Tahap 3 — Discovery: Payload memetakan lingkungan: baca
process.env, cari credential cloud (~/.aws/credentials, metadata server), dan scan share jaringan. Tujuannya satu: temukan secret paling bernilai sebelum terdeteksi. - Tahap 4 — Payload: Secret diekstrak ke server penyerang sering lewat HTTPS yang menyamar sebagai traffic download package biasa. Di kasus lain, backdoor persisten dipasang atau payload malah menghapus sistem (wiper, seperti Kaseya).
- Tahap 5 — Amplifikasi: Komponen terkompromi dipakai proyek lain payload-nya berlipat. Satu pipeline dikompromi menjangkau ribuan organisasi hilir. Satu node terinfeksi, seluruh graph ikut.
(1) Tanpa alarm — payload tidak membuat aplikasi crash, tidak menghasilkan log mencurigakan, dan traffic-nya menyamar sebagai telemetry normal. (2) Trust boundary sudah jebol — kode berjalan di dalam sistem build Anda dengan privilege yang sama dengan kode Anda sendiri. (3) Signature detection hampir tak berguna — file JS 30 baris yang membaca environment variable kelihatannya innocent berdiri sendiri; yang membuatnya jahat adalah konteksnya, dan konteks itu hanya Anda yang tahu.
📊 Dampak: 4 Dimensi Kerusakan
Supply chain attack tidak hanya mengganggu satu mesin dampaknya merambat ke seluruh dimensi organisasi. Berikut empat dimensi kerusakannya:
| Dimensi | Dampak Utama | Contoh Konkret |
|---|---|---|
| Finansial | Biaya forensik, rotasi credential, rebuild & re-release, duit legal dan asuransi. | SolarWinds mencatat biaya tambahan ratusan juta dolar selama 2020–2021 — dan itu baru sisi vendor, belum 18.000 pelanggan hilirnya. |
| Operasional | Rebuild pipeline paksa, audit seluruh artifact, downtime sampai versi bersih tersedia. | Log4Shell (Des 2021): jutaan sistem harus dicek dan di-patch dalam hitungan hari; beberapa produk tanpa patch berminggu-minggu karena harus build ulang versi Log4j sendiri. |
| Reputasi | Kepercayaan ke library, brand, dan tim — bahkan kalau Anda korban, bukan pelaku. | Pasca insiden, developer migrasi ke alternatif; untuk maintainer open source, kehilangan kepercayaan = kehilangan maintainer dan contributor. |
| Data | Secret CI bocor → akun cloud → data pelanggan; eksposur lama tanpa deteksi. | 3CX (2021): build Windows yang dibackdoor secara diam-diam mengekstrak data selama berminggu-minggu sebelum terdeteksi — eksposur terjamin, meski data yang dicuri tak pernah dipastikan. |
Beberapa contoh nyata yang menunjukkan skalanya:
- event-stream (2018): Satu versi package di npm, dengan puluhan ribu package dependen sebagian besar proyek kecil yang tidak punya tim security sama sekali.
- SolarWinds (2020–2021): Backdoor SUNBURST menyebar lewat patch “resmi” ke 18.000+ organisasi, termasuk 100+ instansi federal AS. Serangan paling merusak yang pernah menargetkan supply chain enterprise.
- Kaseya VSA (2021): Satu platform MSP terkompromi → ±1.000 MSP → ~15.000 endpoint pelanggan mereka kena ransomware REvil. Efek dominonya nyata dan terdokumentasi.
- XZ Utils (2024): Backdoor yang ditanam dua tahun, terdeteksi hanya beberapa hari sebelum masuk distro besar. Near-miss tapi kalau lolos, dampaknya akan ke jutaan server di seluruh dunia.
🛡️ Pencegahan: Defense in Depth
Tidak ada satu kontrol yang bisa menghentikan supply chain attack. Berikut tujuh pilar pencegahannya, urut dari yang paling murah dan paling berdampak:
- Lockfile + Pinning: Commit
package-lock.json,poetry.lock, ataugo.sum. Hash integrity di dalamnya adalah garis pertahanan pertama kalau isi package dimodifikasi, hash-nya tak cocok dan install gagal. Gratis, dan sering satu-satunya lapisan yang menahan serangan kelas typosquat. - Audit & Monitoring Dependency: Jalankan
npm audit/pip-audit/ cek OSV.dev, dan aktifkan Dependabot atau Renovate supaya setiap dependency baru masuk lewat PR yang dibaca manusia. - SBOM (Software Bill of Materials): Generate SBOM format CycloneDX atau SPDX di setiap build. Saat insiden terjadi, “kami pakai package apa?” terjawab dalam 10 menit, bukan arkeologi seminggu.
- Review Script Dependency:
preinstall/postinstalladalah vektor #1 package jahat. Gunakan pnpm (strict-dep-builds) ataunpm approve-scripts(npm v10+) untuk memblokirnya secara default. - Least Privilege di CI: Token CI harus read-only, berumur pendek, dan scoped ke repo pakai OIDC untuk credential cloud, bukan AWS key permanen di environment variable. Kalau dependency dikompromi, tidak ada yang bisa dicuri.
- Signing & Provenance: Utamakan package dengan npm provenance (Sigstore) atau PyPI signed publishing bukti kriptografis bahwa artifact dibangun dari repo dan CI yang dideklarasikan, bukan dipublikasikan ulang penyerang.
⏰ Panduan 24 Jam: Saat Dependency Anda Terkompromi
Baru saja Anda membaca security advisory: salah satu dependency Anda terkompromi sejak versi yang Anda pakai. 24 jam ke depan menentukan seberapa besar kerusakan Anda. Ini checklist-nya:
- Rollback atau hapus package terkompromi. Pin ke versi bersih, atau hapus kalau ada pengganti. Jangan tunggu “deploy window berikutnya” lakukan sekarang, termasuk di production.
- Inventory akses. Telusuri jejak package itu: di mana ia pernah dieksekusi, dan environment variable apa yang tersedia saat itu? Cek log CI,
.env, credential cloud, dan akses jaringan internal. Pertanyaan yang menentukan: apa yang bisa dibaca package itu? - Rotasi semua credential yang terekspos. Semua token, API key, credential cloud, dan SSH key yang hidup selama jendela eksposur. Anggap kompromi, bukan “mungkin aman”, “mungkin aman” adalah cara kehilangan akun production.
- Rebuild artifact dari source bersih. Kalau Anda mempublikasikan library atau Docker image yang mengandung package terkompromi: rebuild, publish ulang, dan beri tahu semua downstream. Kalau tidak bisa rebuild dengan bersih, bilang jujur downstream berhak tahu.
- Terbitkan advisory. Buat GitHub Security Advisory (atau CVE), beri tahu user lewat channel Anda. Transparansi yang cepat membuat ekosistem pulih lebih cepat dan itu juga yang membedakan Anda dari vendor yang diam-diam patch.
- Laporkan ke registry & dokumentasikan insiden. Laporkan package jahat ke npm/PyPI supaya di-takedown. Dokumentasikan timeline, apa yang bocor, apa yang Anda lakukan untuk tim Anda, untuk pelanggan Anda, dan untuk insiden berikutnya (ini pasti datang lagi).
🎯 Kesimpulan
Software supply chain attack bukan pertanyaan “jika” ia sudah terjadi, di npm yang Anda install, di Java yang Anda deploy, di Python yang Anda pip install. Pertanyaannya: seberapa dalam kepercayaan Anda pada dependency? Penyerang tidak perlu menyerang Anda langsung. Cukup menyerang salah satu dari ribuan komponen yang Anda andalkan, dan Anda ikut jadi korban tanpa pernah mengklik apa pun.
Pencegahan jauh lebih murah daripada forensik. Lockfile, audit, SBOM, review script, least privilege CI, code signing, dan egress zero trust bangun berlapis, mulai dari yang paling murah. Mulailah dari hal paling dasar: lihat lockfile Anda, audit script dependency, dan ubah token CI dari admin jadi read-only. Dari sana, tambah lapis demi lapis. Karena di supply chain, kepercayaan adalah satu-satunya mata uang yang habis dan sekali dicuri, tidak dikembalikan.
- Lockfile + integrity hash — garis pertahanan pertama, dan nyaris gratis.
- Audit dependency + Dependabot/Renovate — dependency baru = PR yang dibaca manusia.
- SBOM (CycloneDX/SPDX) — tahu Anda terdampak dalam 10 menit saat insiden terjadi.
- Blokir preinstall/postinstall secara default — vektor #1 package jahat.
- Least privilege di CI — kalau dependency dikompromi, tidak ada yang bisa dicuri.
- npm provenance / code signing — bukti kriptografis bahwa artifact asli.
- Egress zero trust — build job tidak seharusnya menelepon domain random jam 3 pagi.
❓ FAQ: Software Supply Chain Attack
Apa itu software supply chain attack?
Serangan yang mengeksploitasi satu komponen di rantai pembangunan software library, dependency, tool build, pipeline CI/CD, atau registry package untuk menyebarkan payload jahat ke semua sistem yang dibangun di atas komponen tersebut. Ciri khasnya: satu titik kompromi di hulu menjangkau banyak korban di hilir, dan korban sering tidak sadar karena payload berjalan tanpa error atau alert.
Apa bedanya dengan CVE biasa di sebuah library?
CVE reguler berarti ada cacat di kode library yang harus dipicu oleh input tertentu atau oleh penyerang kodenya sendiri tidak bermusuhan. Pada supply chain attack, kode yang masuk ke sistem Anda sudah bermusuhan: ia sudah berjalan, sudah membaca environment Anda, dan sudah mengirim data keluar, semuanya tanpa memancing satu error pun. Perbedaannya fundamental: di CVE Anda “di-exploit”, di supply chain attack Anda “diracuni”.
Apakah ini mengancam proyek kecil atau developer solo?
Sangat mengancam, bahkan bisa lebih. Penyerang justru suka target kecil: tidak ada tim security, tidak ada code review untuk dependency, dan sering memakai credential cloud pribadi yang tidak di-rotate. Kasus event-stream (2018) menjangkau puluhan ribu proyek kecil di npm. Satu mesin developer solo dengan akses ke credential production adalah target yang sangat menarik apalagi kalau itu satu-satunya orang yang bisa memulihkan sistemnya.
Bagaimana cara mendeteksi kalau proyek saya pakai dependency yang terkompromi?
Tiga jalur. Pertama, monitoring aktif: npm audit, pip-audit, OSV.dev, atau Dependabot/Renovate yang langsung memberi tahu saat package yang Anda pakai terdampak advisory. Kedua, SBOM: saat insiden terjadi, Anda tinggal search nama package di SBOM 10 menit, bukan arkeologi seminggu. Ketiga, deteksi runtime: egress filtering dan monitoring anomali outbound dari CI/build machine kalau build job tiba-tiba menelepon domain yang tidak dikenal, itu bukan kebetulan.
Apakah SBOM saja sudah cukup?
Tidak. SBOM adalah alat deteksi, bukan pencegahan. Ia menjawab “apa yang Anda pakai”, bukan “apakah aman”. SBOM yang hebat tetap tidak bisa menghentikan package jahat masuk. Posisikan SBOM sebagai lapisan di atas pencegahan (lockfile, audit, least privilege, signing) bukan pengganti. SBOM + pencegahan yang solid = Anda tahu terdampak dalam menit, dan dampaknya terbatas karena lapisan bawah menahan serangannya.
Kenapa script preinstall/postinstall itu berbahaya?
Karena script lifecycle npm berjalan otomatis selama proses install tanpa package itu pernah diimport, tanpa ada satu pun baris code-nya dieksekusi oleh aplikasi Anda. Artinya, attacker tidak perlu menulis library yang “dipakai” cukup menulis package yang di-install. Selama npm install dijalankan (di mesin Anda, di CI, di server production), kodenya sudah jalan. Itulah kenapa event-stream dan mayoritas incident npm memakai vektor ini, dan kenapa tool seperti npm approve-scripts atau pnpm strict-dep-builds jadi penting.
Apa itu dependency confusion?
Dependency confusion adalah teknik di mana penyerang meregistrasi nama package internal perusahaan di registry publik (npm, PyPI). Jika nama itu tidak ada di private registry Anda, atau versi publiknya “lebih baru”, package manager akan menarik versi jahat dari registry publik karena baginya, nama package-nya sama. Pencegahannya: konfigurasi package manager Anda untuk memprioritaskan private registry dan menolak fallback ke publik untuk nama internal, plus review ketat setiap package baru yang masuk.
Apakah supply chain attack bisa dicegah 100%?
Tidak, dan siapa pun yang bilang bisa, berbohong. XZ Utils membuktikan bahwa bahkan open source dengan ribuan mata bisa dijebol lewat social engineering dua tahun. Yang bisa Anda lakukan: kurangi kemungkinan (lockfile, audit, signing), kurangi dampaknya (least privilege, egress filtering, SBOM), dan percepat respons (prosedur rollback yang terdokumentasi). Defense in depth bukan untuk mencegah satu serangan, ia untuk memastikan kalau satu lapisan bocor, lapisan lain menahan, dan Anda tidak kehilangan production.
Dibuat oleh: