
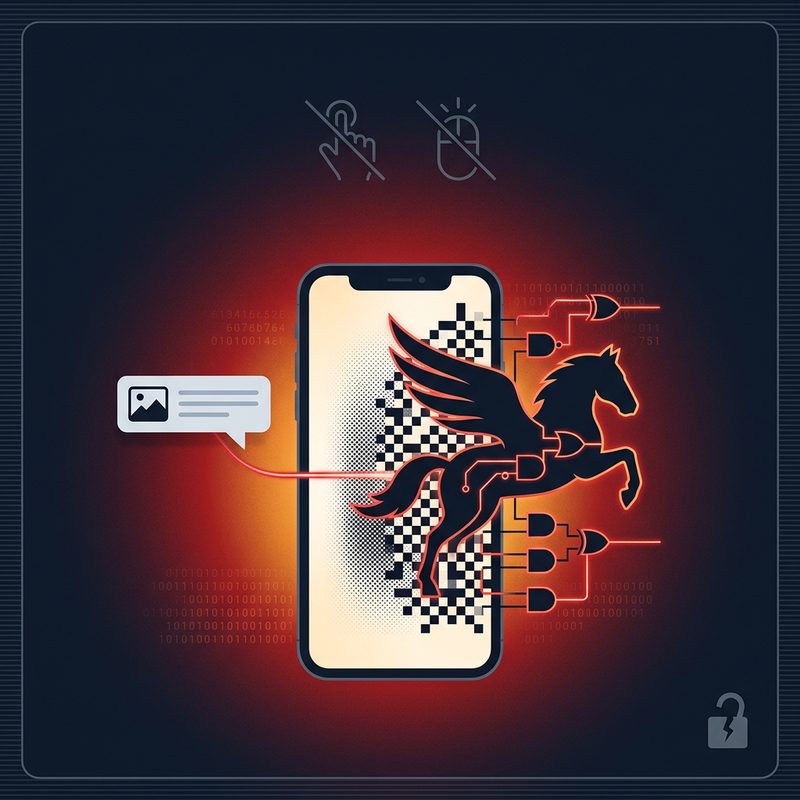
Tidak perlu klik tautan. Membuka lampiran juga tidak wajib. Bahkan menyentuh layar pun tidak diperlukan. Cukup satu pesan dikirim ke ponsel Anda, dan beberapa saat kemudian perangkat itu sudah dikompromi. Inilah inti dari zero-click vulnerability kelas kerentanan yang membuat model pertahanan “jangan klik apa pun” kehilangan makna.
Kasus paling terdokumentasi yang mempopulerkan konsep ini adalah rantai eksploit yang diberi nama FORCEDENTRY, yang dieksploitasi untuk menginjeksi Pegasus spyware buatan NSO Group ke perangkat iOS, macOS, dan watchOS. Artikel ini membedah kasus tersebut dari sudut yang sering terlewat: bukan sekadar “ada bug di iMessage”, melainkan bagaimana sebuah vulnerability di decoder gambar diubah menjadi exploit chain yang sangat canggih, dan bagaimana hasil akhirnya adalah spyware yang hidup di perangkat korban.
- Definisi: zero-click vulnerability dieksploitasi tanpa interaksi pengguna — korban tidak perlu klik, buka, atau ketuk apa pun.
- Tiga layer jangan dicampur: CVE-2021-30860 = vulnerability. FORCEDENTRY = exploit chain. Pegasus = spyware yang dipasang setelah perangkat berhasil dikompromikan.
- Bagian paling menarik: FORCEDENTRY tidak berhenti di “overflow lalu smash”. Decoder JBIG2 dimanfaatkan untuk membangun primitive komputasi — operator logika di atas bitmap dirangkai menjadi gerbang logika, yang pada akhirnya menghasilkan kemampuan arbitrary read/write dalam proses yang me-render gambar.
- Patch: Apple merilis perbaikan di iOS 14.8 (September 2021) untuk CVE-2021-30860. Update OS adalah mitigasi utama.
- Pertahanan pengguna: update OS + Lockdown Mode untuk target berisiko tinggi. Mematikan iMessage bisa mengurangi attack surface, tapi bukan pengganti patch.
🎯 Apa Itu Zero-Click Vulnerability?
Zero-click vulnerability adalah kerentanan yang bisa dieksploitasi tanpa membutuhkan interaksi apa pun dari korban. Serangan ini tidak menuntut klik pada tautan, tanpa pembukaan lampiran, apalagi instalasi aplikasi apa pun. Bahkan konfirmasi “izin” yang diminta sistem pun tidak diperlukan. Serangan bekerja pada jalur yang sudah otomatis misalnya proses yang berjalan sendiri di latar belakang saat pesan diterima, atau parser yang langsung memproses konten tanpa menunggu perintah user.
Konsep ini penting karena sebagian besar pertahanan end-user dibangun di atas asumsi satu hal: bahwa penyerang harus menipu orang untuk melakukan sesuatu. Phishing, reverse social engineering, atau lampiran yang “wajib dibuka” semuanya masih bergantung pada satu momen interaksi manusia. Sebaliknya, zero-click membuang asumsi itu.
Zero-Click vs Click-Based Exploit
| Aspek | Click-Based Exploit | Zero-Click Exploit |
|---|---|---|
| Interaksi korban | Klik tautan, buka lampiran, instal aplikasi, atau konfirmasi prompt | Tidak ada — proses otomatis yang di-trigger oleh penerimaan pesan/konten |
| Vektor umum | Phishing email, SMS berisi URL, dokumen makro | Message client yang auto-process attachment/preview, parser media di pipeline OS |
| Kontrol kegagalan korban | Cukup tinggi — banyak orang tidak klik | Sangat rendah — tidak ada “tidak klik” yang bisa dilakukan |
| Contoh terdokumentasi | Kampanye phishing APT, exploit kit browser berbasis drive-by | FORCEDENTRY (iMessage), sejumlah exploit WhatsApp/Android berbasis voice/video call di masa lalu |
🧩 Tiga Layer yang Sering Tertukar: Vulnerability, Exploit, Spyware
Salah satu kesalahan paling umum saat berdiskusi tentang FORCEDENTRY dan Pegasus adalah mencampur tiga istilah berbeda seolah-olah semuanya menyebut benda yang sama. Ini bukan sekadar soal istilah pemisahan yang jelas menentukan apakah kita memahami apa yang diperbaiki vendor, bagaimana kerentanan dieksploitasi, dan apa yang hidup di perangkat setelah serangan berhasil. Dengan demikian, pemahaman yang akurat menjadi kunci diskusi yang bermakna.
| Layer | Contoh di Kasus Ini | Definisi Teknis | Siapa yang “memilikinya” |
|---|---|---|---|
| Vulnerability | CVE-2021-30860 | Defect/ketidakamanan di software — di sini: integer overflow di decoder JBIG2 Apple’s CoreGraphics | Apple (vendor yang harus patch); peneliti yang menemukan |
| Exploit | FORCEDENTRY | Rantai teknis yang memanfaatkan vulnerability tersebut untuk mencapai dampak tertentu (mis. code execution) | Penyerang (NSO Group / Quadream, menurut sumber publik) |
| Spyware | Pegasus | Payload/platform perangkat lunak yang dipasang setelah kompromi berhasil, untuk tujuan pengawasan | NSO Group sebagai produk; operator (pemerintah klien) |
🕵️ Konteks: NSO Group dan Pegasus
NSO Group adalah perusahaan keamanan Israel yang membangun dan menjual platform pengawasan digital kepada klien pemerintah. Produk utamanya, Pegasus, adalah spyware komersial yang dirancang untuk menginfeksi perangkat mobile iPhone, perangkat Android tertentu dan kemudian mengumpulkan data dari perangkat tersebut.
Model bisnis NSO selama bertahun-tahun adalah menjual akses ke “jendela” perangkat korban kepada pemerintah yang menjadi klien. Sebagai contoh, investigasi oleh The Pegasus Project (kolaborasi Forbidden Stories dengan media dan organisasi seperti Amnesty International) pada 2021 menunjukkan bahwa Pegasus telah digunakan terhadap jurnalis, aktivis hak asasi, diplomat, dan individu lain di berbagai negara. Termasuk dalam kasus-kasus yang jelas di luar kerangka pencegahan kejahatan.
Penting untuk dipahami: NSO menegaskan produk mereka hanya dijual kepada pemerintah yang bertanggung jawab dan mematuhi hukum. Namun dokumentasi publik termasuk temuan Citizen Lab, Amnesty Tech, dan pelaporan Forbidden Stories menunjukkan pola penggunaan yang berulang terhadap non-target. Oleh karena itu, FORCEDENTRY bukan sekadar cerita teknis, tapi juga cerita tentang bagaimana kecanggihan teknik serangan terhadap platform massal.
💥 FORCEDENTRY: Eksploit Zero-Click Terhadap iMessage
FORCEDENTRY adalah nama yang diberikan Citizen Lab untuk sebuah eksploit zero-click yang ditemukan aktif di lapangan pada 2021, saat menganalisis ponsel seorang aktivis Saudi yang sudah terinfeksi Pegasus. Eksploit ini tidak menargetkan aplikasi pihak ketiga di App Store ia menargetkan jalur pemrosesan konten bawaan Apple: khususnya, library rendering gambar yang dipakai Apple di iOS, macOS, dan watchOS.
Lebih lanjut, Google Project Zero yang menganalisis sampel yang sama menyebutnya sebagai “salah satu eksploit paling sophisticated secara teknis yang pernah kami lihat.” Pujian itu bukan untuk bug-nya semata, melainkan untuk cara bug-nya dieksploitasi.
🔬 Mekanisme Kerja: Dari Attachment Sampai Primitive Komputasi
Bagian ini adalah jantung artikel. Untuk memahami mengapa FORCEDENTRY dianggap landmark, kita perlu menahan diri dari penyederhanaan yang berlebihan. Ringkasan yang terlalu cepat “ada bug di JBIG2, lalu RCE, lalu Pegasus terpasang” kehilangan bagian paling menarik dari seluruh kasus ini.
Tahap 1: Delivery Tanpa Interaksi
Penyerang mengirim pesan berisi attachment yang dirancang khusus ke perangkat korban. Attachment ini tidak perlu dibuka oleh korban. iMessage dan pipeline pemrosesan konten di belakangnya secara otomatis mencoba memproses konten masuk untuk keperluan preview, thumbnail, atau konversi format. Dengan demikian, sistem memutuskan untuk memproses konten sebelum ada keputusan dari manusia. Inilah yang membuat zero-click mungkin terjadi.
Attachment tersebut menyamar sebagai format media yang sah (misalnya, sebuah file yang diproses seolah-olah berupa gambar). Namun di dalamnya, struktur data sengaja dirancang untuk memicu jalur pemrosesan tertentu di Apple’s image processing stack.
Tahap 2: Vulnerability — CVE-2021-30860
Di dalam attachment itu terdapat konten yang diparse oleh decoder JBIG2. JBIG2 adalah format kompresi gambar 1-bit (hitam-putih) yang banyak digunakan di dalam PDF dan dokumen cetak. Implementasi Apple atas JBIG2 ada di kerangka CoreGraphics / ImageIO komponen yang berjalan di latar belakang saat sistem memproses gambar.
CVE-2021-30860 adalah vulnerability yang ditemukan di sana: sebuah integer overflow dalam decoder JBIG2 Apple. Secara sederhana, perhitungan ukuran atau pelepasan buffer bisa melampaui batas tipe data yang digunakan. Akibatnya, kondisi memory yang seharusnya tidak mungkin justru menjadi mungkin.
Tahap 3: JBIG2 Sebagai Computational Primitive (Bagian Paling Menarik)
Di sinilah FORCEDENTRY berhenti dari pola eksploit klasik. Pada pola klasik, sebuah overflow atau memory corruption dipakai untuk menulis shellcode atau mengalihkan kontrol alur program “smash lalu lompat”. Sebaliknya, di FORCEDENTRY, bagian JBIG2-nya dieksploitasi untuk membangun primitive komputasi dari kemampuan decoder itu sendiri.
Struktur JBIG2 — Symbol Dictionary dan Text Region
Untuk memahami ini, kita perlu melihat bagaimana JBIG2 bekerja di tingkat konseptual. JBIG2 bukan sekadar “gambar terkompresi”. Ia adalah format yang memiliki struktur symbol dictionary dan text region. Artinya, ia menyimpan “huruf/gambar kecil” (symbol) dan cara menyusunnya menjadi halaman.
Dari Operator Logika ke Primitive Komputasi
Yang membuat JBIG2 menarik dari sudut pandang keamanan adalah: ketika symbol-symbol tersebut digabungkan atau di-refine, decoder mendukung berbagai operator logika pada level bitmap. Di antaranya: AND, OR, XOR, dan XNOR. Dalam konteks normal, operasi ini dipakai untuk menggabungkan lapisan gambar. Namun dalam konteks eksploit, operasi yang sama dirangkai untuk tujuan yang sama sekali berbeda.
Secara konseptual, alurnya seperti ini:
- Decoder JBIG2 mengeksekusi operasi logika pada region bitmap AND, OR, XOR, XNOR atas symbol-symbol yang didefinisikan di dalam stream.
- Karena operasi logika dasar bisa dirangkai, penyerang dapat menyusun struktur yang lebih kompleks dari operasi-operasi dasar ini dalam analogi kasar: dari gerbang logika ke aritmatika, dari aritmatika ke perbandingan dan alur kontrol.
- Pada titik tertentu, perangkaan operasi ini di dalam proses decoder menghasilkan kemampuan yang tidak pernah dimaksudkan oleh desain format: kemampuan untuk memanipulasi memory secara terkontrol.
- Dari kemampuan manipulasi memory itu, exploit chain membangun primitive yang diperlukan untuk tahap berikutnya termasuk arbitrary read/write di konteks proses yang sedang me-render gambar.
Mengapa Pola Ini Berbeda dari Eksploit Klasik
Sebagai catatan pembanding, pada kebanyakan eksploit klasik berbasis memory corruption, gap antara “ada bug” dan “ada primitive” relatif pendek bug itu sendiri langsung memberikan kondisi yang dieksploitasi. Pada FORCEDENTRY, vulnerability di decoder justru menjadi titik awal untuk membangun primitive komputasi yang jauh lebih kaya, dengan menggunakan “alat” yang memang ada di dalam decoder: operator logika pada bitmap. Oleh karena itu, Google Project Zero menyebutnya sangat sophisticated bukan karena bug-nya jarang ditemukan, tapi karena cara bug itu dieksploitasi melampaui pola yang biasa.
Tahap 4: Eksekusi, Privilege, dan Instalasi Pegasus
Setelah primitive komputasi dihasilkan dari tahap JBIG2, exploit chain perlu memperoleh execution atau privilege yang diperlukan untuk tahap berikutnya yaitu memasang Pegasus di perangkat.
Yang jelas dari dokumentasi publik adalah: setelah tahap primitive memungkinkan manipulasi memory yang cukup di konteks proses pemrosesan gambar, chain berlanjut untuk memperoleh kemampuan yang diperlukan. Kemampuan itu mencakup execution di konteks yang lebih luas, privilege yang cukup, dan mekanisme persistensi sehingga Pegasus dapat dipasang dan dipertahankan di perangkat.
Perlu ditekankan lagi: hasil akhir dari rantai ini bukan “aplikasi yang dibuka lalu user klik ‘install'”. Sebaliknya, yang terjadi adalah kompromi perangkat pada level yang lebih dalam dan dari situlah Pegasus mulai beroperasi.
📊 Dampak Pegasus: Konteks, Bukan Klaim Absolut
Ketika membahas spyware seperti Pegasus, ada godaan untuk menulis kalimat besar: “mengakses seluruh data di perangkat” atau “meretas Signal dan WhatsApp”. Namun, kedua kalimat itu menyesatkan dalam dua cara berbeda. Pertama, kemampuan Pegasus bersifat kondisional. Kedua, kemampuan terhadap data aplikasi tertentu berada pada kategori yang berbeda dari “meretas protokol enkripsi”.
Apa yang Bisa Dicapai Pegasus (Bergantung Konteks)
Pesan, foto, call log, lokasi, email, file, keychain — cakupannya bergantung OS, versi, dan privilege yang berhasil diperoleh.
Akses kamera/mikrofon untuk pengambilan data live — bergantung chain, privilege, dan permission yang relevan di versi iOS tersebut.
Kemungkinan pengambilan data dari aplikasi yang sudah berjalan di perangkat yang sudah compromised — bukan “pemecahan enkripsi” protokol aplikasi tersebut.
“Akses Total” Adalah Klaim yang Perlu Dibingkai Ulang
Frasa “akses total” sering muncul saat berbicara tentang Pegasus. Secara kasar, frasa itu mencerminkan pengamatan umum bahwa spyware ini memang sangat kuat. Namun secara teknis, frasa itu perlu konteks:
- Kemampuan Pegasus bergantung pada versi OS target, versi exploit chain yang tersedia, dan apakah chain tersebut berhasil pada kondisi perangkat tertentu.
- Sebuah chain yang bekerja di iOS versi lama belum tentu bekerja di iOS versi baru dan sebaliknya, chain baru dirancang untuk menangani mitigasi versi baru.
- Privilege yang diperoleh menentukan apa yang bisa diakses: tidak semua deployment Pegasus menghasilkan cakupan data yang identik.
- Karena itu, “akses total” sebaiknya dipahami sebagai potensi kapabilitas maksimum pada kondisi yang menguntungkan bagi penyerang bukan jaminan bahwa setiap infeksi menghasilkan cakupan yang sama.
🔗 Rantai Serangan: Dari Pesan Masuk ke Komitmen di Perangkat
Menyatukan seluruh tahap di atas, berikut adalah rantai serangan FORCEDENTRY di tingkat konseptual tanpa detail operasional yang berlebihan:
Zero-click delivery
  → trigger vulnerability (CVE-2021-30860 di JBIG2 decoder)
  → bangun primitive komputasi dari operator logika JBIG2
  → peroleh execution/privilege yang diperlukan
  → instalasi & persistensi Pegasus
  → aktivitas pengawasan di perangkat
Dua catatan pada rantai ini. Pertama, tiap panah bukan “satu baris kode” masing-masing tahap memiliki kompleksitasnya sendiri. Kedua, setelah tahap primitive, detail bagaimana execution/privilege diperoleh bervariasi per deployment: mengasumsikan bahwa setiap kasus memiliki langkah “sandbox escape” yang identik adalah penyederhanaan berlebihan. Yang konsisten dari dokumentasi publik adalah: primitive yang dibangun di tahap JBIG2 memungkinkan chain melanjutkan ke instalasi Pegasus di kondisi yang sesuai untuk target tersebut.
📜 Bukti dan Timeline: Bagaimana Kasus Ini Terbuka ke Publik
FORCEDENTRY bukan temuan akademis yang muncul dari lab di ruang hampa. Sebaliknya, ia ditemukan dan didokumentasikan dalam konteks investigasi nyata terhadap perangkat yang benar-benar sudah terinfeksi.
| Waktu | Peristiwa |
|---|---|
| Sebelum Sept 2021 | FORCEDENTRY aktif di lapangan, mengeksploitasi vuln di JBIG2 decoder Apple untuk menginfeksi perangkat target (termasuk aktivis Saudi yang dianalisis Citizen Lab) |
| Sept 2021 | Citizen Lab menerbitkan laporan FORCEDENTRY. Apple diberi tahu sebelumnya dan merilis patch |
| 13 Sept 2021 | Apple rilis iOS 14.8 yang memperbaiki CVE-2021-30860 |
| Des 2021 | Google Project Zero menerbitkan deep dive teknis atas eksploit tersebut |
| 2021–2022 | Pelaporan The Pegasus Project (Forbidden Stories + Amnesty Tech dan media lain) memperlihatkan skala penggunaan Pegasus lintas negara |
| Nov 2021 | US Department of Commerce menempatkan NSO Group pada Entity List; Apple mengajukan gugatan terhadap NSO Group |
| 2022 | Apple memperkenalkan Lockdown Mode sebagai mitigasi tambahan bagi pengguna berisiko tinggi (iOS 16) |
🛡️ Mitigasi: Yang Utama, Yang Pendukung, dan Yang Perlu Konteks
Ketika berbicara mitigasi zero-click, urutan prioritas sangat menentukan — karena ada tindakan yang menutup root cause, ada yang hanya mengurangi attack surface, dan ada yang sering disalahartikan sebagai pengganti patch padahal bukan.
1 — Mitigasi Utama
- Update OS ke versi terpatch. Untuk kasus spesifik CVE-2021-30860, iOS 14.8 (September 2021) dan versi setelahnya sudah memperbaiki vulnerability di JBIG2 decoder. Ini adalah mitigasi utama: menutup root cause di sisi software. Prinsip yang sama berlaku untuk chain zero-click lain — cari dan terapkan patch yang relevan dari vendor.
- Lockdown Mode untuk pengguna berisiko tinggi (jurnalis, aktivis, diplomat, individu yang menjadi target potensial spyware komersial). Fitur ini, yang diperkenalkan Apple di iOS 16, membatasi sebagian besar attack surface otomasi di perangkat. Ia tidak “menjamin aman” — tidak ada jaminan absolut dalam keamanan — tapi ia secara serius mengurangi berbagai jalur eksploitasi yang bergantung pada pemrosesan otomatis konten.
2 — Mitigasi Pendukung
- Threat Notifications dari Apple. Apple mengirim notifikasi kepada pengguna yang kemungkinan menjadi target spyware komersial. Jika Anda menerima notifikasi seperti ini, jangan panik — ikuti panduan resmi Apple, dan pertimbangkan bantuan forensic dari organisasi seperti Access Now, Citizen Lab, atau Amnesty Tech.
- Kebersihan perangkat dan audit. Setelah terpapar, perangkat perlu diperiksa oleh pihak yang kompeten — bukan sekadar factory reset tanpa dokumentasi, terutama jika ada kekhawatiran tentang bukti forensik.
3 — Lapisan Tambahan (Tidak Setara Patch)
⚖️ Pembanding: Bug Biasa vs FORCEDENTRY
| Aspek | Memory Corruption Klasik | FORCEDENTRY (JBIG2 Primitive) |
|---|---|---|
| Titik awal | Bug langsung memberikan kondisi yang dieksploitasi (overflow, UAF, dll.) | Bug di JBIG2 decoder menjadi titik awal untuk membangun primitive komputasi yang lebih kaya |
| Alat eksploitasi | Shellcode, ROP, atau teknik serupa untuk mengambil alih alur eksekusi | Operator logika JBIG2 (AND/OR/XOR/XNOR pada bitmap) dirangkai menjadi primitive memory manipulation |
| Kompleksitas | Tinggi, tapi mengikuti pola yang dikenal luas | Sangat tinggi — memanfaatkan “alat” di dalam decoder untuk tujuan yang tidak pernah dimaksudkan format |
| Kenapa menarik | Menunjukkan kelemahan implementasi spesifik | Menunjukkan bahwa “kompleksitas format” itu sendiri bisa menjadi attack surface — bukan hanya salah penanganan input |
🔁 Pelajaran untuk Developer, Security Researcher, dan Organisasi
FORCEDENTRY bukan hanya cerita tentang satu spyware. Ia adalah studi kasus tentang bagaimana kecanggihan eksploitasi bisa muncul dari tempat yang tidak terduga decoder gambar di dalam OS dan tentang bagaimana otomasi yang nyaman bisa menjadi attack surface.
Poin-Poin Utama untuk Developer dan Security Researcher
Setidaknya ada beberapa pelajaran yang bisa diambil. Pertama, parser dan decoder format binary kompleks (JBIG2, WebP, JPEG XL, AVIF, PDF, font) adalah attack surface kritis input yang diproses di latar belakang tanpa interaksi user harus diperlakukan sebagai area berisiko tinggi, dan fuzzing decoder bukan optional. Kedua, konsep “operator logika dirangkai menjadi primitive komputasi” bisa muncul di format lain yang memiliki operasi gabungan/lapisan pola yang perlu diwaspadai saat meninjau parser. Ketiga, pertahanan berbasis perilaku user (“jangan klik”) tidak menjawab kelas serangan yang memang bekerja tanpa interaksi yang harus dijaga adalah level sistem: patch, isolasi, dan pemrosesan konten yang lebih hati-hati.
- Parser format binary adalah attack surface kritis. JBIG2, WebP, JPEG XL, AVIF, PDF, font semuanya memproses input kompleks di latar belakang. Fuzzing decoder bukan optional; ia bagian dari pertahanan dasar.
- “Operator logika pada bitmap” bukan konsep yang aneh. Format kompresi yang kaya akan operasi gabungan yang dirancang untuk efisiensi bisa disalahgunakan untuk tujuan komputasi. Pola serupa bisa muncul di format lain yang memiliki operasi gabungan/lapisan.
- Otomasi tanpa isolasi adalah pertaruhan. Ketika sistem memproses konten sebelum user memutuskan, setiap bug di jalur pemrosesan itu menjadi kandidat zero-click. Prinsip: auto-processing harus diisolasi, di-fuzz, dan diperlakukan sebagai area berisiko tinggi.
- Pertahanan berbasis perilaku user tidak cukup. “Jangan klik tautan” adalah nasihat yang baik untuk phishing. Nasihat yang sama tidak menjawab zero-click karena memang tidak ada “klik” yang bisa dihindari. Untuk kelas serangan ini, pertahanan harus ada di level sistem: patch, isolasi, dan pemrosesan yang lebih hati-hati.
- Terminologi yang akurat itu penting. CVE-2021-30860 bukan FORCEDENTRY; FORCEDENTRY bukan Pegasus. Diskusi yang mencampur ketiganya cenderung menghasilkan mitigasi yang salah sasaran misalnya menyalahkan “Pegasus” padahal yang diperbaiki vendor adalah vulnerability di decoder.
🎯 Kesimpulan
Zero-click vulnerability mengubah aturan permainan keamanan personal. Ketika serangan bisa bekerja tanpa interaksi korban, model pertahanan yang bergantung pada kewaspadaan pengguna kehilangan sebagian besar kekuatannya. Akibatnya, beban pertahanan bergeser ke level sistem: patch, isolasi, dan pemrosesan konten yang lebih hati-hati.
Kasus FORCEDENTRY adalah demonstrasi paling terdokumentasi tentang hal ini. CVE-2021-30860 adalah vulnerability integer overflow di decoder JBIG2 Apple. FORCEDENTRY adalah exploit chain yang memanfaatkan vulnerability tersebut, dengan cara yang jauh melampaui pola eksploit klasik: operator logika bitmap di decoder dirangkai untuk membangun primitive komputasi. Hasilnya, kemampuan manipulasi memory yang diperlukan untuk tahap berikutnya terbentuk. Pegasus adalah spyware yang dipasang sebagai hasil akhir kemampuannya bergantung konteks, bukan klaim absolut.
Pelajarannya tidak terbatas pada perangkat pribadi. Untuk developer yang membangun parser, decoder, dan sistem auto-processing: kompleksitas format adalah tanggung jawab Anda. Untuk organisasi, update OS yang konsisten dan Lockdown Mode bagi yang berisiko tinggi adalah lini pertahanan yang nyata bukan sekadar “saran umum”. Dan untuk semua orang, memahami bahwa “tanpa klik” bukan berarti “tanpa risiko” adalah langkah pertama yang tidak bisa dilewatkan.
- Istilah: CVE-2021-30860 = vulnerability. FORCEDENTRY = exploit chain. Pegasus = spyware. Jangan campur.
- Bagian menarik: JBIG2 decoder dijadikan lingkungan komputasi — operator logika bitmap → primitive → arbitrary read/write.
- Mitigasi utama: update OS + Lockdown Mode untuk yang berisiko tinggi.
- Bukan pengganti patch: mematikan iMessage atau mengurangi auto-fetch hanya mengurangi attack surface.
- Untuk developer: parser & decoder binary = attack surface kritis; fuzzing bukan optional.
❓ FAQ: Zero-Click, FORCEDENTRY & Pegasus
Apa bedanya CVE-2021-30860, FORCEDENTRY, dan Pegasus?
CVE-2021-30860 adalah vulnerability defect spesifik di decoder JBIG2 Apple (integer overflow). FORCEDENTRY adalah exploit chain rangkaian teknis yang memanfaatkan vulnerability tersebut (dan membangun primitive komputasi di atasnya) untuk mencapai kompromi perangkat. Pegasus adalah spyware platform pengawasan yang dipasang di perangkat setelah kompromi berhasil. Patch dari Apple menutup vulnerability-nya; tetapi, tidak menghapus produk spyware dari dunia. Patch hanya membuat vektor spesifik ini tidak berfungsi pada versi yang sudah diperbarui.
Kenapa decoder gambar (JBIG2) bisa dipakai seperti “komputer”?
JBIG2 bukan sekadar “file gambar terkompresi”. Ia memiliki struktur symbol dictionary dan text region. Ketika symbol digabungkan atau di-refine, decoder mendukung operator logika pada level bitmap AND, OR, XOR, XNOR. Operator logika dasar bisa dirangkai: dari operasi dasar ke struktur yang lebih kompleks, lalu ke primitive komputasi. Di FORCEDENTRY, penyerang memanfaatkan rangkaian operasi ini untuk menghasilkan kemampuan manipulasi memory di dalam proses yang me-render gambar kemampuan yang tidak pernah dimaksudkan oleh desain format. Inti konseptualnya: “alat logika” yang ada di decoder bisa disusun untuk tujuan komputasi yang jauh melampaui fungsi semula decoder. (Artikel ini sengaja tidak membahas cara membangun primitive tersebut secara operasional.)
Apakah mematikan iMessage sudah cukup untuk menghindari zero-click?
Mematikan iMessage bisa mengurangi attack surface karena salah satu vektor zero-click memanfaatkan pemrosesan otomatis konten di dalam iMessage. Namun, tindakan itu tidak setara dengan patch. Zero-click bekerja karena jalur pemrosesan otomatis memang ada di sistem; mengurangi jalur itu mempersempit peluang, bukan menutup root cause. Oleh karena itu, mitigasi utama tetap update OS ke versi terpatch, dan Lockdown Mode bagi pengguna berisiko tinggi. “Jangan buka lampiran” juga bukan jawaban yang relevan untuk zero-click karena memang tidak ada yang perlu dibuka.
Apakah Lockdown Mode menjamin perangkat aman dari Pegasus?
Tidak ada jaminan absolut dalam keamanan. Lockdown Mode membatasi sebagian besar attack surface otomasi di perangkat membatasi fungsi yang memproses konten secara otomatis dan mengurangi jalur-jalur eksploitasi yang bergantung pada otomasi tersebut. Untuk pengguna berisiko tinggi, ini lapisan pertahanan yang nyata dan berdampak. Namun, ia bukan “dinding yang mustahil ditembus” ia adalah pengurangan serius atas peluang, bukan eliminasi risiko. Untuk kasus FORCEDENTRY secara spesifik, vulnerability-nya sendiri sudah diperbaiki di iOS 14.8+; Lockdown Mode adalah lapisan tambahan untuk mengurangi kelas serangan serupa di masa depan.
Apakah Pegasus “meretas” enkripsi Signal atau WhatsApp?
Tidak. Pegasus tidak memecahkan enkripsi protokol Signal atau WhatsApp sebagai sistem enkripsi. Jika data dari aplikasi-aplikasi tersebut memang berhasil diakses, yang terjadi adalah pengambilan data dari perangkat yang sudah dikompromikan data yang sudah ada di memori perangkat dalam bentuk yang bisa dibaca oleh proses dengan privilege yang cukup. Sebaliknya, enkripsi end-to-end antar-pesan di jaringan dan enkripsi data at-rest berada di domain yang berbeda dari kemampuan spyware di tingkat perangkat. Oleh karena itu, menyebut “Pegasus meretas Signal” adalah penyederhanaan yang keliru secara teknis.
Apa pelajaran utama untuk developer dan security researcher?
Setidaknya tiga hal. Pertama, parser dan decoder format binary kompleks (JBIG2, WebP, JPEG XL, AVIF, PDF, font) adalah attack surface kritis input yang diproses di latar belakang tanpa interaksi user harus diperlakukan sebagai area berisiko tinggi, dan fuzzing decoder bukan optional. Kedua, konsep “operator logika dirangkai menjadi primitive komputasi” bisa muncul di format lain yang memiliki operasi gabungan/lapisan — pola yang perlu diwaspadai saat meninjau parser. Ketiga, pertahanan berbasis perilaku user (“jangan klik”) tidak menjawab kelas serangan yang memang bekerja tanpa interaksi yang harus dijaga adalah level sistem: patch, isolasi, dan pemrosesan konten yang lebih hati-hati.
Dibuat sebagai materi edukasi keamanan. Sumber utama disebutkan di bagian referensi. Artikel ini bersifat research/awareness-oriented tidak dimaksudkan sebagai tutorial eksploitasi.
📚 Referensi
- Citizen Lab — “FORCEDENTRY: NSO Group iMessage Zero-Click Exploit Captured in the Wild”: citizenlab.ca/research/forcedentry-nso-group-imessage-zero-click-exploit-captured-in-the-wild
- Citizen Lab (PDF) — Report 143: FORCEDENTRY: citizenlab.ca/wp-content/uploads/2025/12/Report143-forcedentry.pdf
- Google Project Zero — “A deep dive into an NSO zero-click iMessage exploit” (Ian Beer): projectzero.google/2021/12/a-deep-dive-into-nso-zero-click.html
- Apple Security Releases — daftar pembaruan keamanan Apple (termasuk patch CVE-2021-30860 di iOS 14.8): support.apple.com/en-us/100100
- Forbidden Stories / The Pegasus Project — investigasi kolaboratif penggunaan Pegasus: forbiddenstories.org/pegasus
- Amnesty International — Forensic Methodology Report: How to catch NSO Group’s Pegasus: amnesty.org/en/latest/research/2021/07/forensic-methodology-report-how-to-catch-nso-groups-pegasus
- Wikipedia — FORCEDENTRY (ringkasan dengan referensi tambahan): en.wikipedia.org/wiki/FORCEDENTRY
Dibuat oleh: