
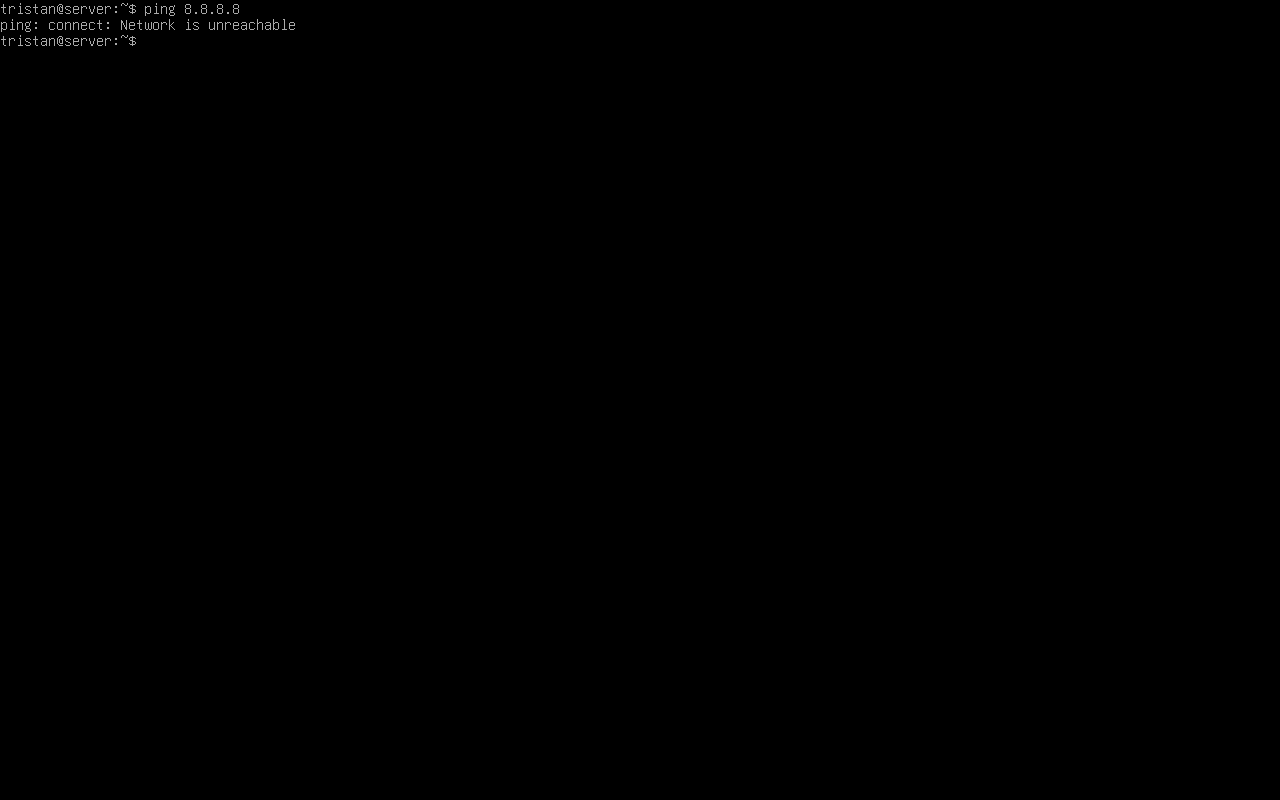
Saat kita sedang mengonfigurasi Debian Linux sebagai router gateway sekaligus server jaringan lokal seperti DNS, Web, DHCP.Masalah yang sering kita hadapi itu biasanya ada di client yang tidak mendapatkan Ip otomatis dari DHCP,tapi client juga tidak bisa mengakses internet atau domain lokal.
Hal ini terjadi karena Ip forwarding pada kernel linux belum dihidupkan/diaktifkan dan aturan Nat Masquerade pada IpTables juga belum diaktifkan.berikut langkah untuk mendiagnosis dan juga mengatasinya.
1.Kenapa masalah seperti ini bisa terjadi?
Secara default, Linux memblokir penerusan paket antar interfaces (Ip forwarding mati) itu lah yang menyebabkan client gagal terhubung dengan internet.Selain itu,tanpa aturan IpTables Masquerade, paket data dari subnet lokal (192.168.10.0/24) yang keluar dari interface WAN (enp0s3) tidak ditranslasikan,sehingga ditolak oleh Router luar.
2.Kenapa memilih Iptables Masquerade & BIND9 Forwarder?
Saya memilih kombinasi Ip forwarding dan juga Iptables Masquerade dibanding hanya menggunakan Proxy.Solusi ini bekerja di layer jaringan (Layer 3/4 ) yang membuat seluruh jenis trafik dari client (ICMP,HTTP,HTTPS) dapat lewat secara otomatis tanpa perlu kita konfig tambahan di Browser client.
3.Bagaimana langkah langkah konfigurasinya?
A.Mengkonfigurasi Ip address dan juga Ip Forwarding
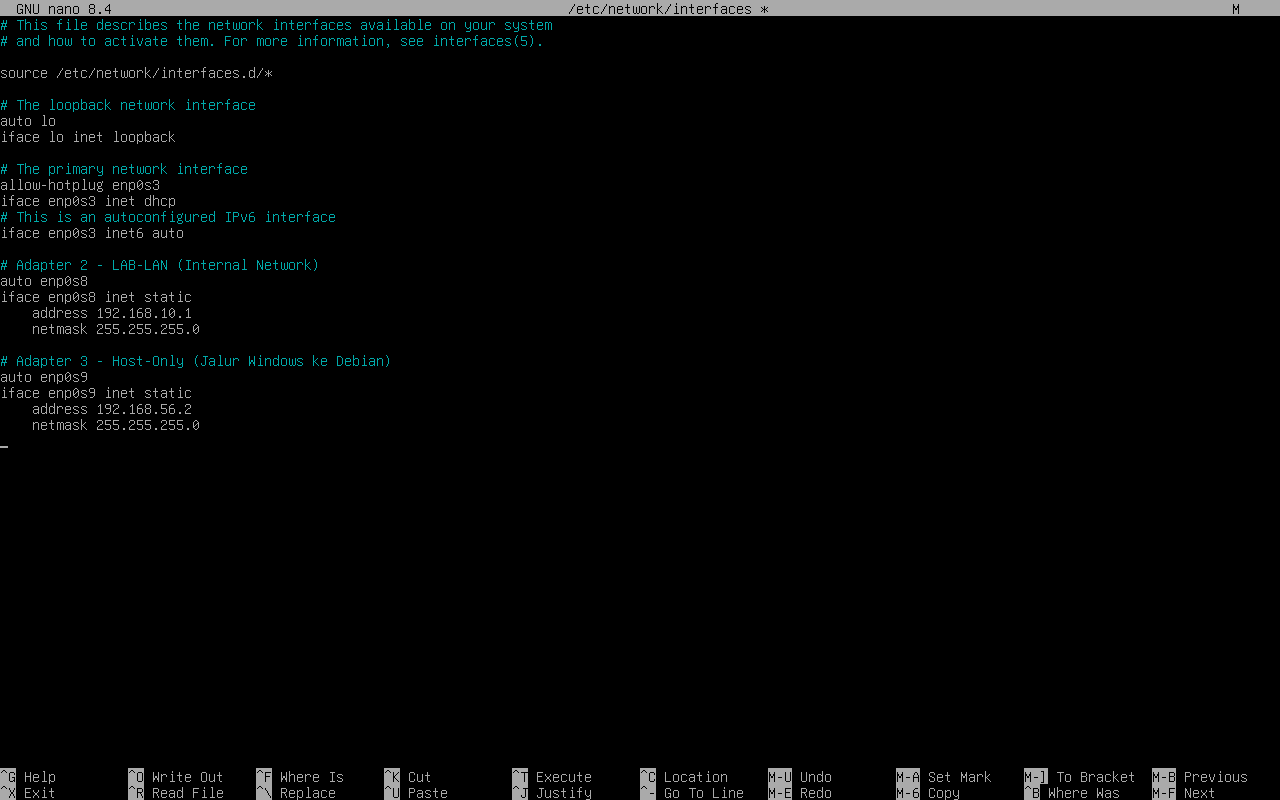
angkah pertama adalah memberikan Ip pada interfaces LAN (enp0s8) dengan mengakses lewat /etc/network/interfaces. Setelah itu aktifkanlah Ip forwarding agar Debian bisa meneruskan paket data antar jaringan dengan mengubah net.ipv4.ip_forward=1 didalam /etc/sysctl.conf lalu menerapkannya dengan menggunakan perintah sysctl -p
B.Mengkonfigurasi Firewall NAT(ipTables)
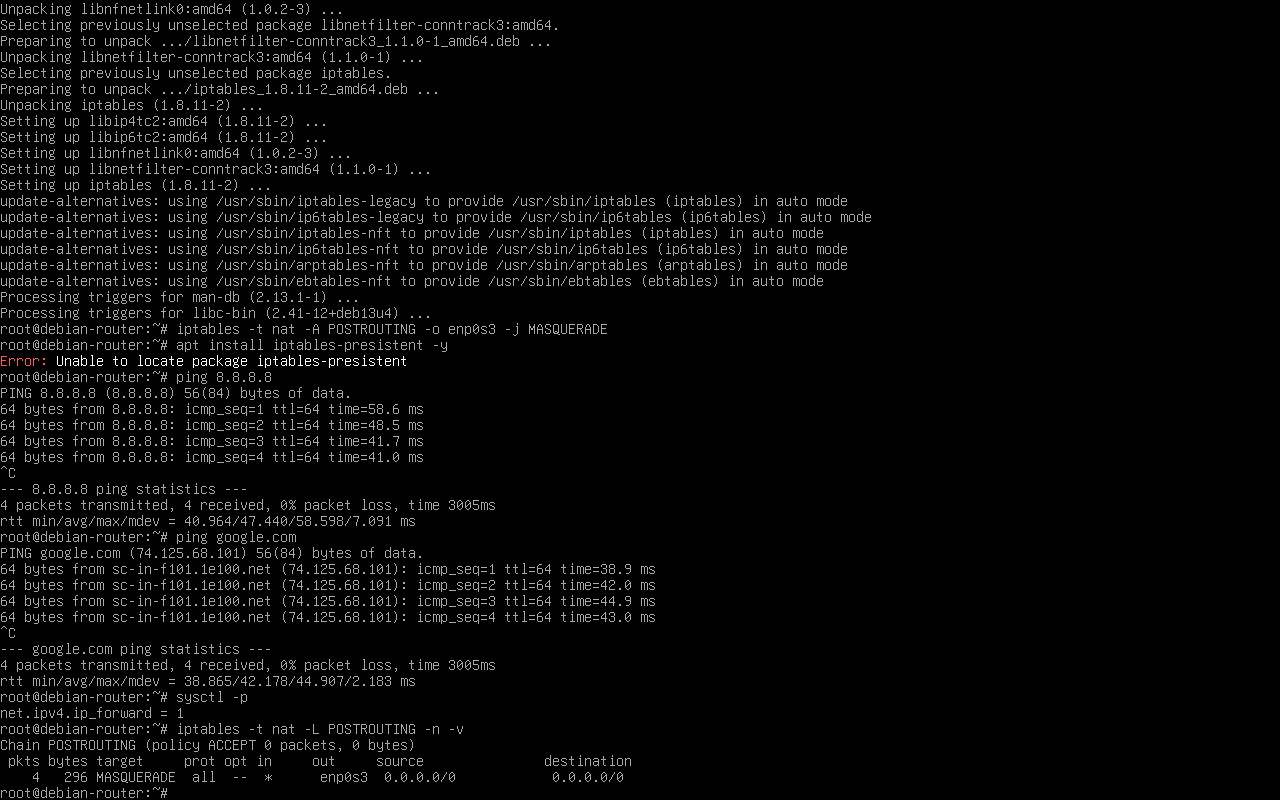
Agar Client dari jaringan lokal bisa dikenali oleh internet luar,kalian harus mengkonfigurasi Nat Masquerade dengan menggunakan command
iptables -t nat -A POSTROUTING -o enp0s3 -j MASQUERADE
perintah diatas menyamarkan Ip client menjadi Ip Debian yang langsung terhubung ke WAN (enp0s3), lalu aturan ini disimpan permanen menggunakan iptables-persistent .
C.Mengkonfigurasi Dns(BIND9,Web(Apache2).dan DHCP(isc-dhcp-server)
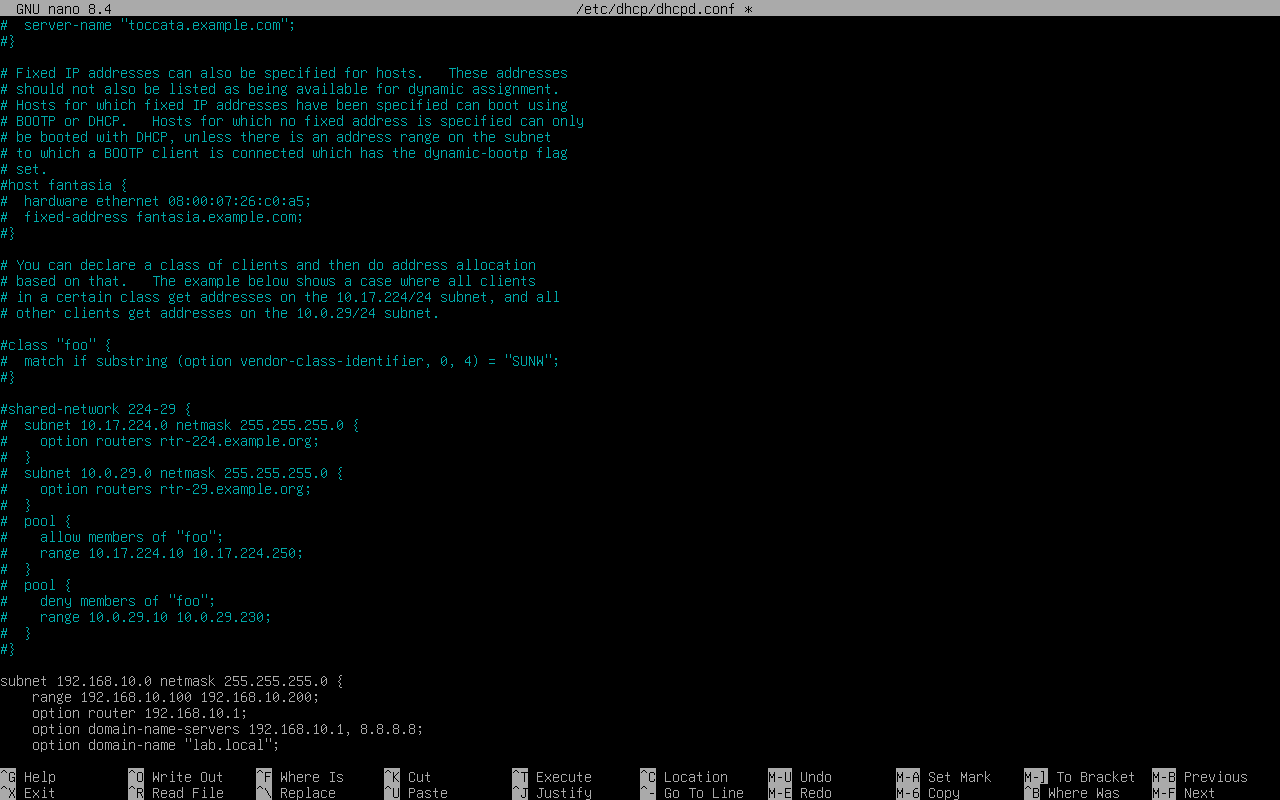
Untuk layanan lokal, BIND9 dikonfig dengan forward zone (lab.local) dan reverse zone untuk memetakan nama domain custom.Layanan web apache2 diaktifkan dan halaman Index.html dimodifikasi.Terahkir, DHCP server di konfig dengan di /etc/dhcp/dhcpd.conf untuk menyalurkan Ip dinamis(192.168.10.10-50) dan juga informasi DNS dan Gateway pada client.
D.Pengujian pada Client
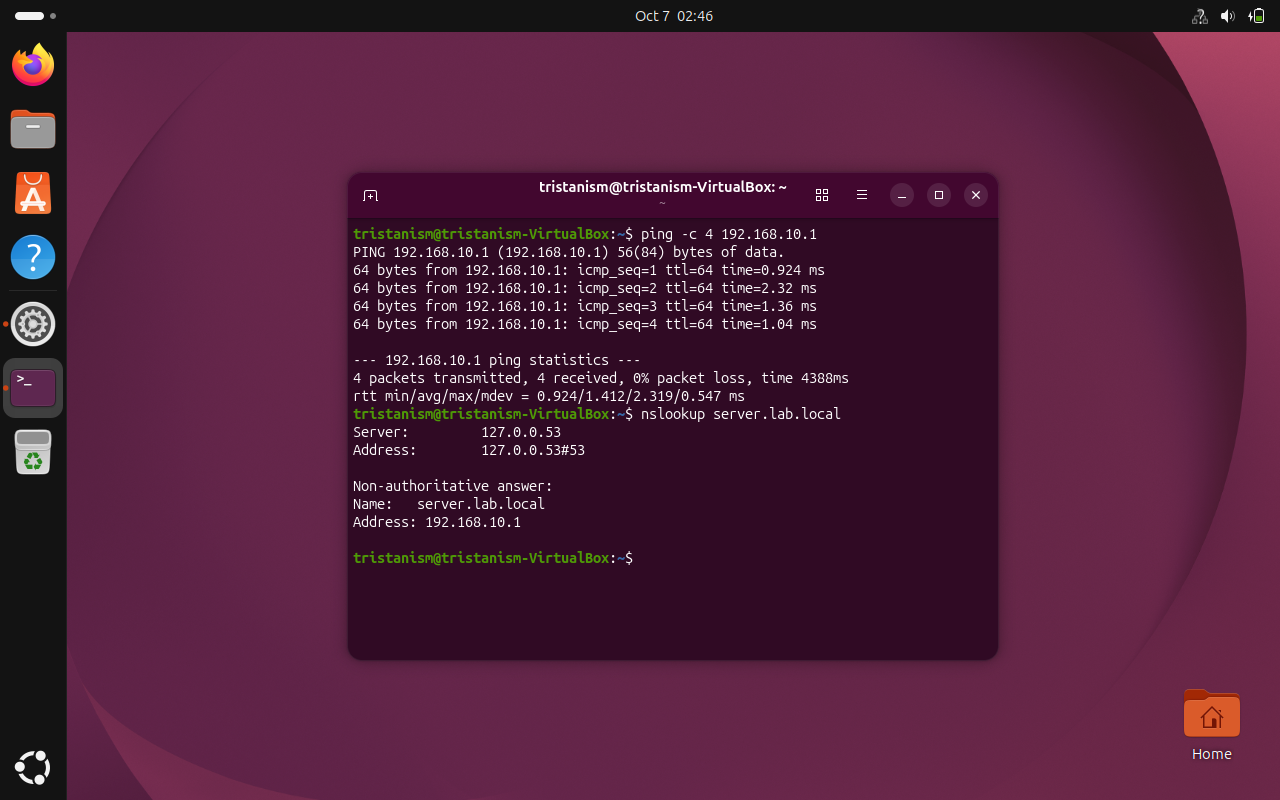
Setelah selesai mengkonfigurasi,masuk ke PC client.Saya menggunakan Ubuntu untuk client, masuk ke setting jaringan,lalu kalian pilih ipv4 dan kemudian ubah modenya menjadi DHCP/Static, agar klien bisa mendapatkan Ip otomatis dari Debian.Dari gambar diatas menunjukan Terminal client bahwa resolusi DNS lokal berhasil diakses dengan nslookup, koneksi web server terbuka, dan paket data sukses melintasi jaringan internet melalui ping ke domain publik.
4.Kesimpulan
Mengubah Debian menjadi Router Gateway dan juga Server layanan lokal butuh konfigurasi Ip forwarding di kernel serta penerapan konfigurasi Iptables Masquerade.Dengan kombinasi ini,client LAN dapat menerima Ip otomatis, dapat mengenali domain lokal lewat BIND9, dan terhubung ke jaringan publik dengan lancar.
Ditulis oleh Nicholas Aratristan – Lihat Portofolio lengkap saya di https://buktikarya.id/contributors/nicholas-aratristan